Beosin:QANplatform 跨链桥遭受黑客攻击,疑似项目方私钥泄露,涉及金额约 189 万美元


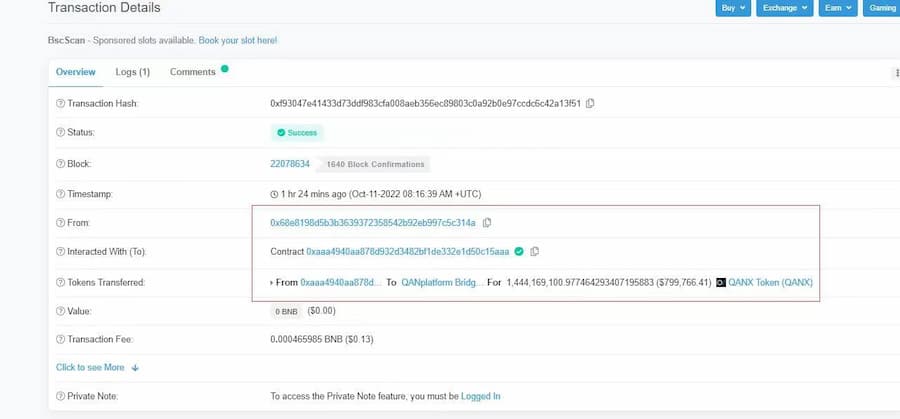
Foresight News 消息,据 Beosin EagleEye Web3 安全预警与监控平台监测显示,QANplatform 跨链桥项目遭受黑客攻击。攻击交易为以下两笔 0xf93047e41433d73ddf983cfa008aeb356ec89803c0a92b0e97ccdc6c42a13f51(bsc),
0x048a1a71fd41102c72427cc1d251f4ecbf70558562564306e919f66fd451fe82(eth)。
Beosin 安全团队分析发现攻击者首先使用 0x68e8198d5b3b3639372358542b92eb997c5c314 地址(因为 0x68e819 是创建跨链桥地址,所以该地址应该属于项目方。)调用跨链桥合约中的 bridgeWithdraw 函数提取 QANX 代币,然后把 QANX 代币兑换为相应平台币。存放在攻击者地址上(0xF163A6cAB228085935Fa6c088f9Fc242AFD4FB11)。目前被盗资金中
还存放在攻击者地址,Beosin 安全团队将持续跟踪。Beosin Trace 将对被盗资金进行持续追踪。