0机构
Strategic 轮2000 万美元




Beosin 作为一家全球领先的区块链安全公司,在全球 10 多个国家和地区设立了分部,业务涵盖项目上线前的代码安全审计、项目运行时的安全风险监控、预警与阻断、虚拟货币被盗资产追回、安全合规 KYT/AML 等「一站式」区块链安全产品 + 服务,公司致力于 Web3 生态的安全发展,已为全球 3000 多个企业提供区块链安全技术服务,包括 HashKey Group、Amber Group、BNB Chain 等,已审计智能合约和公链主网超 3000 份,包括 PancakeSwap、Ronin Network、OKCSwap 等。
2026 年 Web3 安全呈现的最深层趋势是攻击面的系统性扩大。
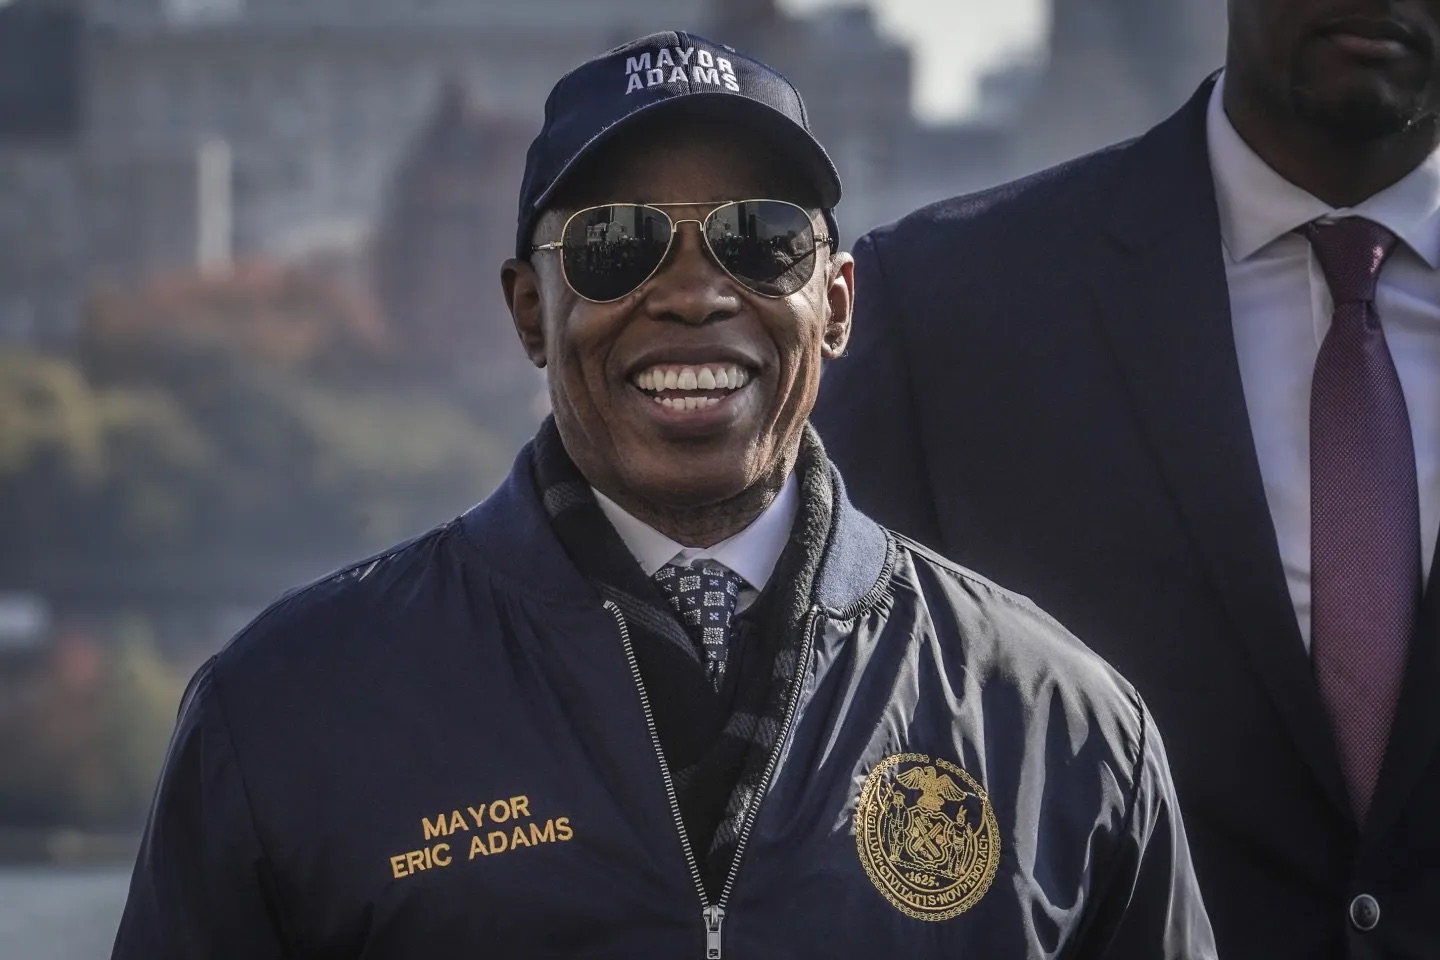
1 月 13-14 日,纽约前市长 Eric Adams 因其发行的代币 NYC 在上线后价格暴跌而受到大量质疑,本文对此次事件进行了详细的链上分析。
据《信报》报道,圆币科技集团子公司圆币创新科技与 HashKey Group、Beosin 和慢雾合作成立数字资产反洗钱专业委员会(DAAMC)成立,由香港虚拟资产行业协会(HKVAIA)支持。圆币科技表示,委员会汇聚领先机构专长,制定全球 AML/CFT 标准。 此外,委员会将发布两份稳定币反洗钱技术报告,并于月底举办研讨会。
据 Beosin 监测,Bybit 黑客关联新地址于 40 分钟前再次转移资产。此前,0xfc92 开头旧地址于今日 4:00 完成资产转移,将代币发送至新地址。
安全团队 Beosin 表示,对 Bybit 黑客发起初始攻击的地址进行分析,发现该地址的手续费资金来自于币安。 对应的 4 笔币安交易所提币交易 Hash 为: 0x64953fc1432bf106f5e8d6b0927a39130865fec013d8403bba8fc4382515884c 0xb9f9e43dc23bdb7b231925dc01e828990d3f84b8ad3305e83ffb6848711f871c 0xd6d871deece52f15e3f2c523dffad4b85c63125d72e4de702445a654de5ce100 0x0afa81cc9c0b0bfc4a9cd46c33bcdecf58199513e7c051e5a9df1617c211f69f
数字支付服务商鲲 KUN 宣布与区块链安全合规公司 Beosin 签署战略合作伙伴协议,双方将发挥各自优势,在虚拟资产安全交易、反洗钱合规、地址安全筛查等方面进一步加强自身能力,共同应对数字支付行业日益复杂的使用场景与合规挑战,推动行业健康发展。通过 Beosin KYT 的技术,鲲 KUN 将为用户提供更加安全、透明和高效的交易环境。未来,KUN 将与 Beosin 合作构建一站式安全支付解决方案。鲲 KUN 立足香港、新加坡的 Web2+Web3 牌照及合规体系,服务东南亚,非洲、拉美,南美等新兴市场的支付需求,包含三大核心产品,KUN.crypto:Web3 支付解决方案专家;PayX:新兴市场一体化支付专家;K-Card:全球预付卡解决方案专家(虚拟 / 实体)。
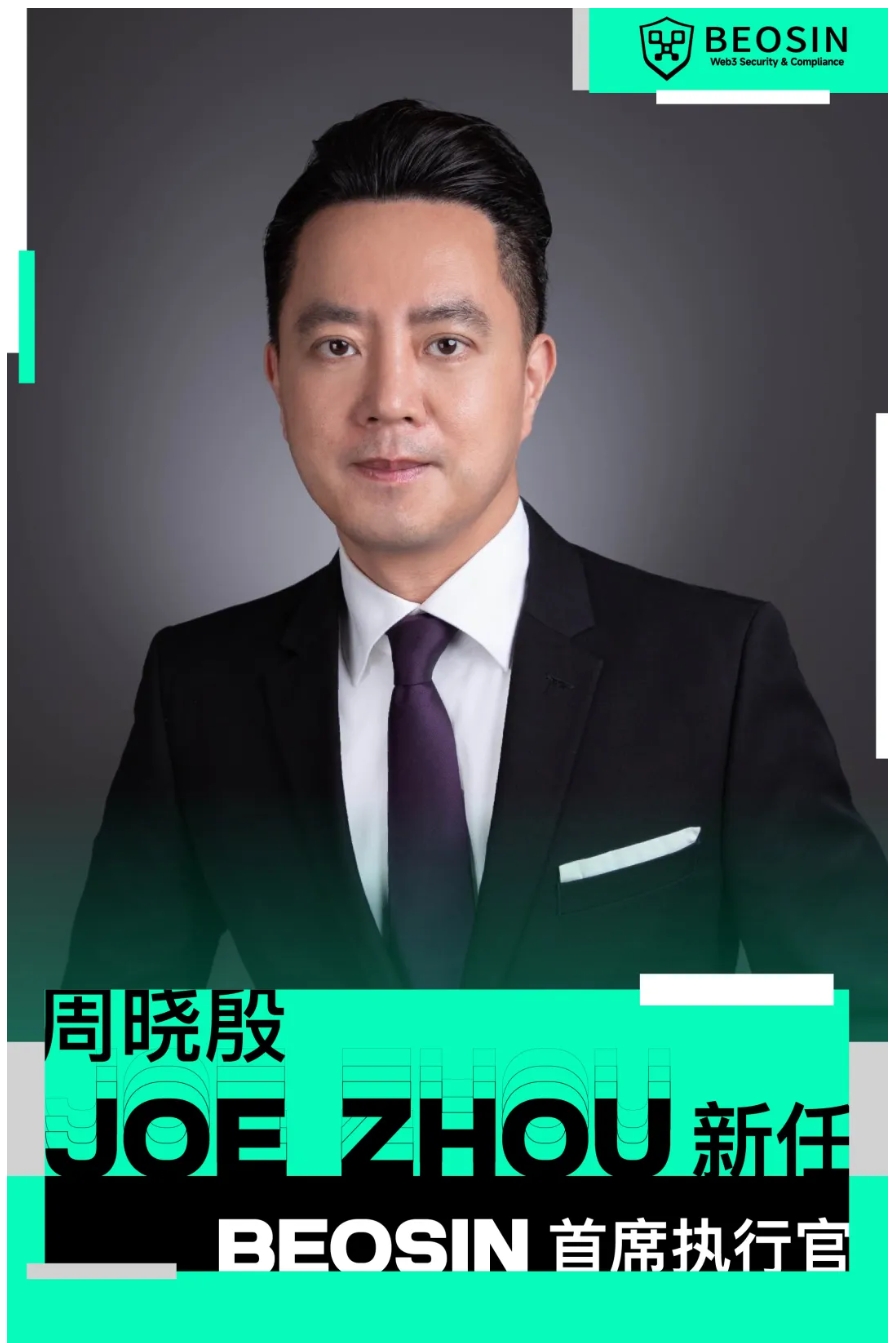
这一任命不仅标志着公司领导层的重大变动,也预示着 Beosin 在区块链安全领域的未来发展将迈入一个全新的阶段。
峰会以「Builder-centered Innovation」为主题,涵盖了从行业宏观趋势到 Web3 生态系统开发与建设的广泛议题。
针对「Indodax 交易所遭到黑客攻击,黑客获利约 1700 万美元加密资产」,Beosin 分析如下:攻击者通过未知手段获取了 Indodax 交易所热钱包的访问权限,并利用该权限在以太坊、Polygon 和 Optimism 链上转移大量资产至多个地址,其中大部分资产在以太坊链上兑换为 ETH。受影响的区块链:以太坊、Polygon、Optimism。攻击者地址:0xB0A2e43D3E0dc4C71346A71484aC6a2627bbCbeD资金沉淀地址:地址 1:0x59101e532bc728599a2d373fcdc7aff58cb48df8(12,200,384.56 美元)地址 2:0x90FffbC09e9A5f6D035E92d25d67E244Ef5e904f(2,610,095.81 美元)地址 3:0x3B8F1131a20e131c195bdA6FDd6e9bE38935eB6d(895,212.20 美元)地址 4:0xb0a2e43d3e0dc4c71346a71484ac6a2627bbcbed(1,233,066.60 美元)
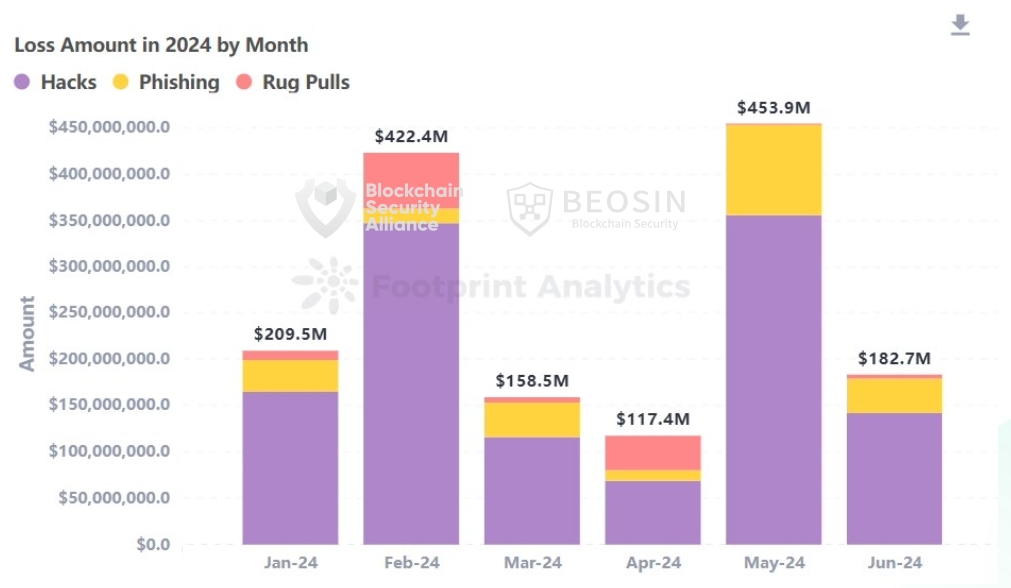
据 Beosin Alert 报告,2024 年上半年 Web3 领域因黑客攻击、钓鱼诈骗和项目方 Rug Pull 造成的总损失达 15.4 亿美元。其中主要攻击事件 78 起,总损失金额约 11.93 亿美元;项目方 Rug Pull 事件 64 起,总损失约 1.19 亿美元;钓鱼诈骗总损失金额约 2.32 亿美元。2024 上半年共发生 3 起损失金额超过 1 亿美元的安全事件。5 月的总损失金额达到了 4.5 亿美元,为 2024 年上半年损失金额最高的月份。从被攻击项目类型来看,损失最高的项目类型为 CEX,4 次针对 CEX 的攻击共造成约 3.92 亿美元损失,占所有攻击损失金额的 32.8%。从各链损失金额来看,以太坊依旧为损失金额最高、攻击事件最多的链。32 次以太坊上的攻击事件造成 4.7 亿美元损失,占总损失的 39.4%。从攻击手法来看,上半年共发生 22 次私钥泄露事件,造成损失达 8.94 亿美元,约占总攻击损失金额的 75%,是占比最高的攻击类型。从资金流向来看,约有 4.7 亿美元(39.3%)被盗资金被冻结或追回。该比例较 2023 年有显著提升。
据 Beosin Alert 监控预警发现, OP 链上的 Sonne Finance 协议遭到黑客闪电贷攻击,攻击者分多次攻击,共造成约 2000 万美元的损失。Beosin 安全团队分析发现攻击者通过闪电贷借入 VELO Token,并通过 transfer 发送给 soVELO 合约,多次创建新合约,在新合约中借贷 Sonne Finance 协议的各种代币,并赎回 VELO Token 代币,这样反复操作,将所有资金全部盗空。目前攻击者将资金主要保存在以下地址:0x02FA2625825917E9b1F8346a465dE1bBC150C5B9、0x5D0D99e9886581ff8fCB01F35804317f5eD80BBb、0xae4A7cDe7C99fb98B0D5fA414aa40F0300531F43。
据 Beosin 监测,Fantom 上 GNUS.ai 遭受攻击,损失约 127 万美元。目前黑客地址已被 Beosin KYT 监控,攻击者试图混合并将资金发送至 OKX。此前,GNUS.ai 发推称,由于最近的漏洞,黑客能够在 Fantom 上铸造虚假的 GNUS 代币,并通过 Axelar Bridge 转移至以太坊和 Polygon,出售到现有的流动性池中。团队将对漏洞发生之前的区块进行快照。
据 Beosin Trace 资金分析平台显示,以太坊链上 Dolomite Exchange 的合约受到授权攻击,原因是黑客利用其 TradeDelegate 合约的 batchTransfer 函数,将用户授权到这个合约的代币盗取。batchTransfer 函数对调用者做了限制,必须是经过授权的地址才能调用,而授权的地址为一个合约,该合约的 submitRingsThroughDyDx 函数将可以调用到 TradeDelegate 合约的 batchTransfer 函数,导致大量用户的代币被黑客通过 transferfrom 转走。目前 TradeDelegate 合约已取消对上述合约的授权,被盗资金还保存在攻击者地址上,Beosin Trace 将继续监测被盗资金的动向。
据 Beosin Trace 资金分析平台显示,Arbitrum 链上的 WooPPV2 合约项目受到价格操控攻击,造成约 850 万美元的损失。黑客利用闪电贷借出 USDC.e 和 Woo 代币,然后通过 WooPPV2 合约进行频繁的代币兑换。由于 WooPPV2 合约的价格计算存在缺陷,黑客能够操控兑换过程中的价格,导致大量 Woo 代币被盗。目前,该合约已暂停,Beosin Trace 将继续监测被盗资金的动向。
据 Beosin 旗下 EagleEye 监测显示,Socket 协议遭受 call 注入攻击,导致大量授权用户资金被盗。本次攻击主要是由于 Socket 合约的 performAction 函数存在不安全的 call 调用。攻击者通过构造 calldata,调用任意代币的 transferfrom,将其他用户授权给该合约的代币转移到攻击者地址。目前攻击者将被盗资金兑换为 1137 枚以太坊(约 291 万美元)。
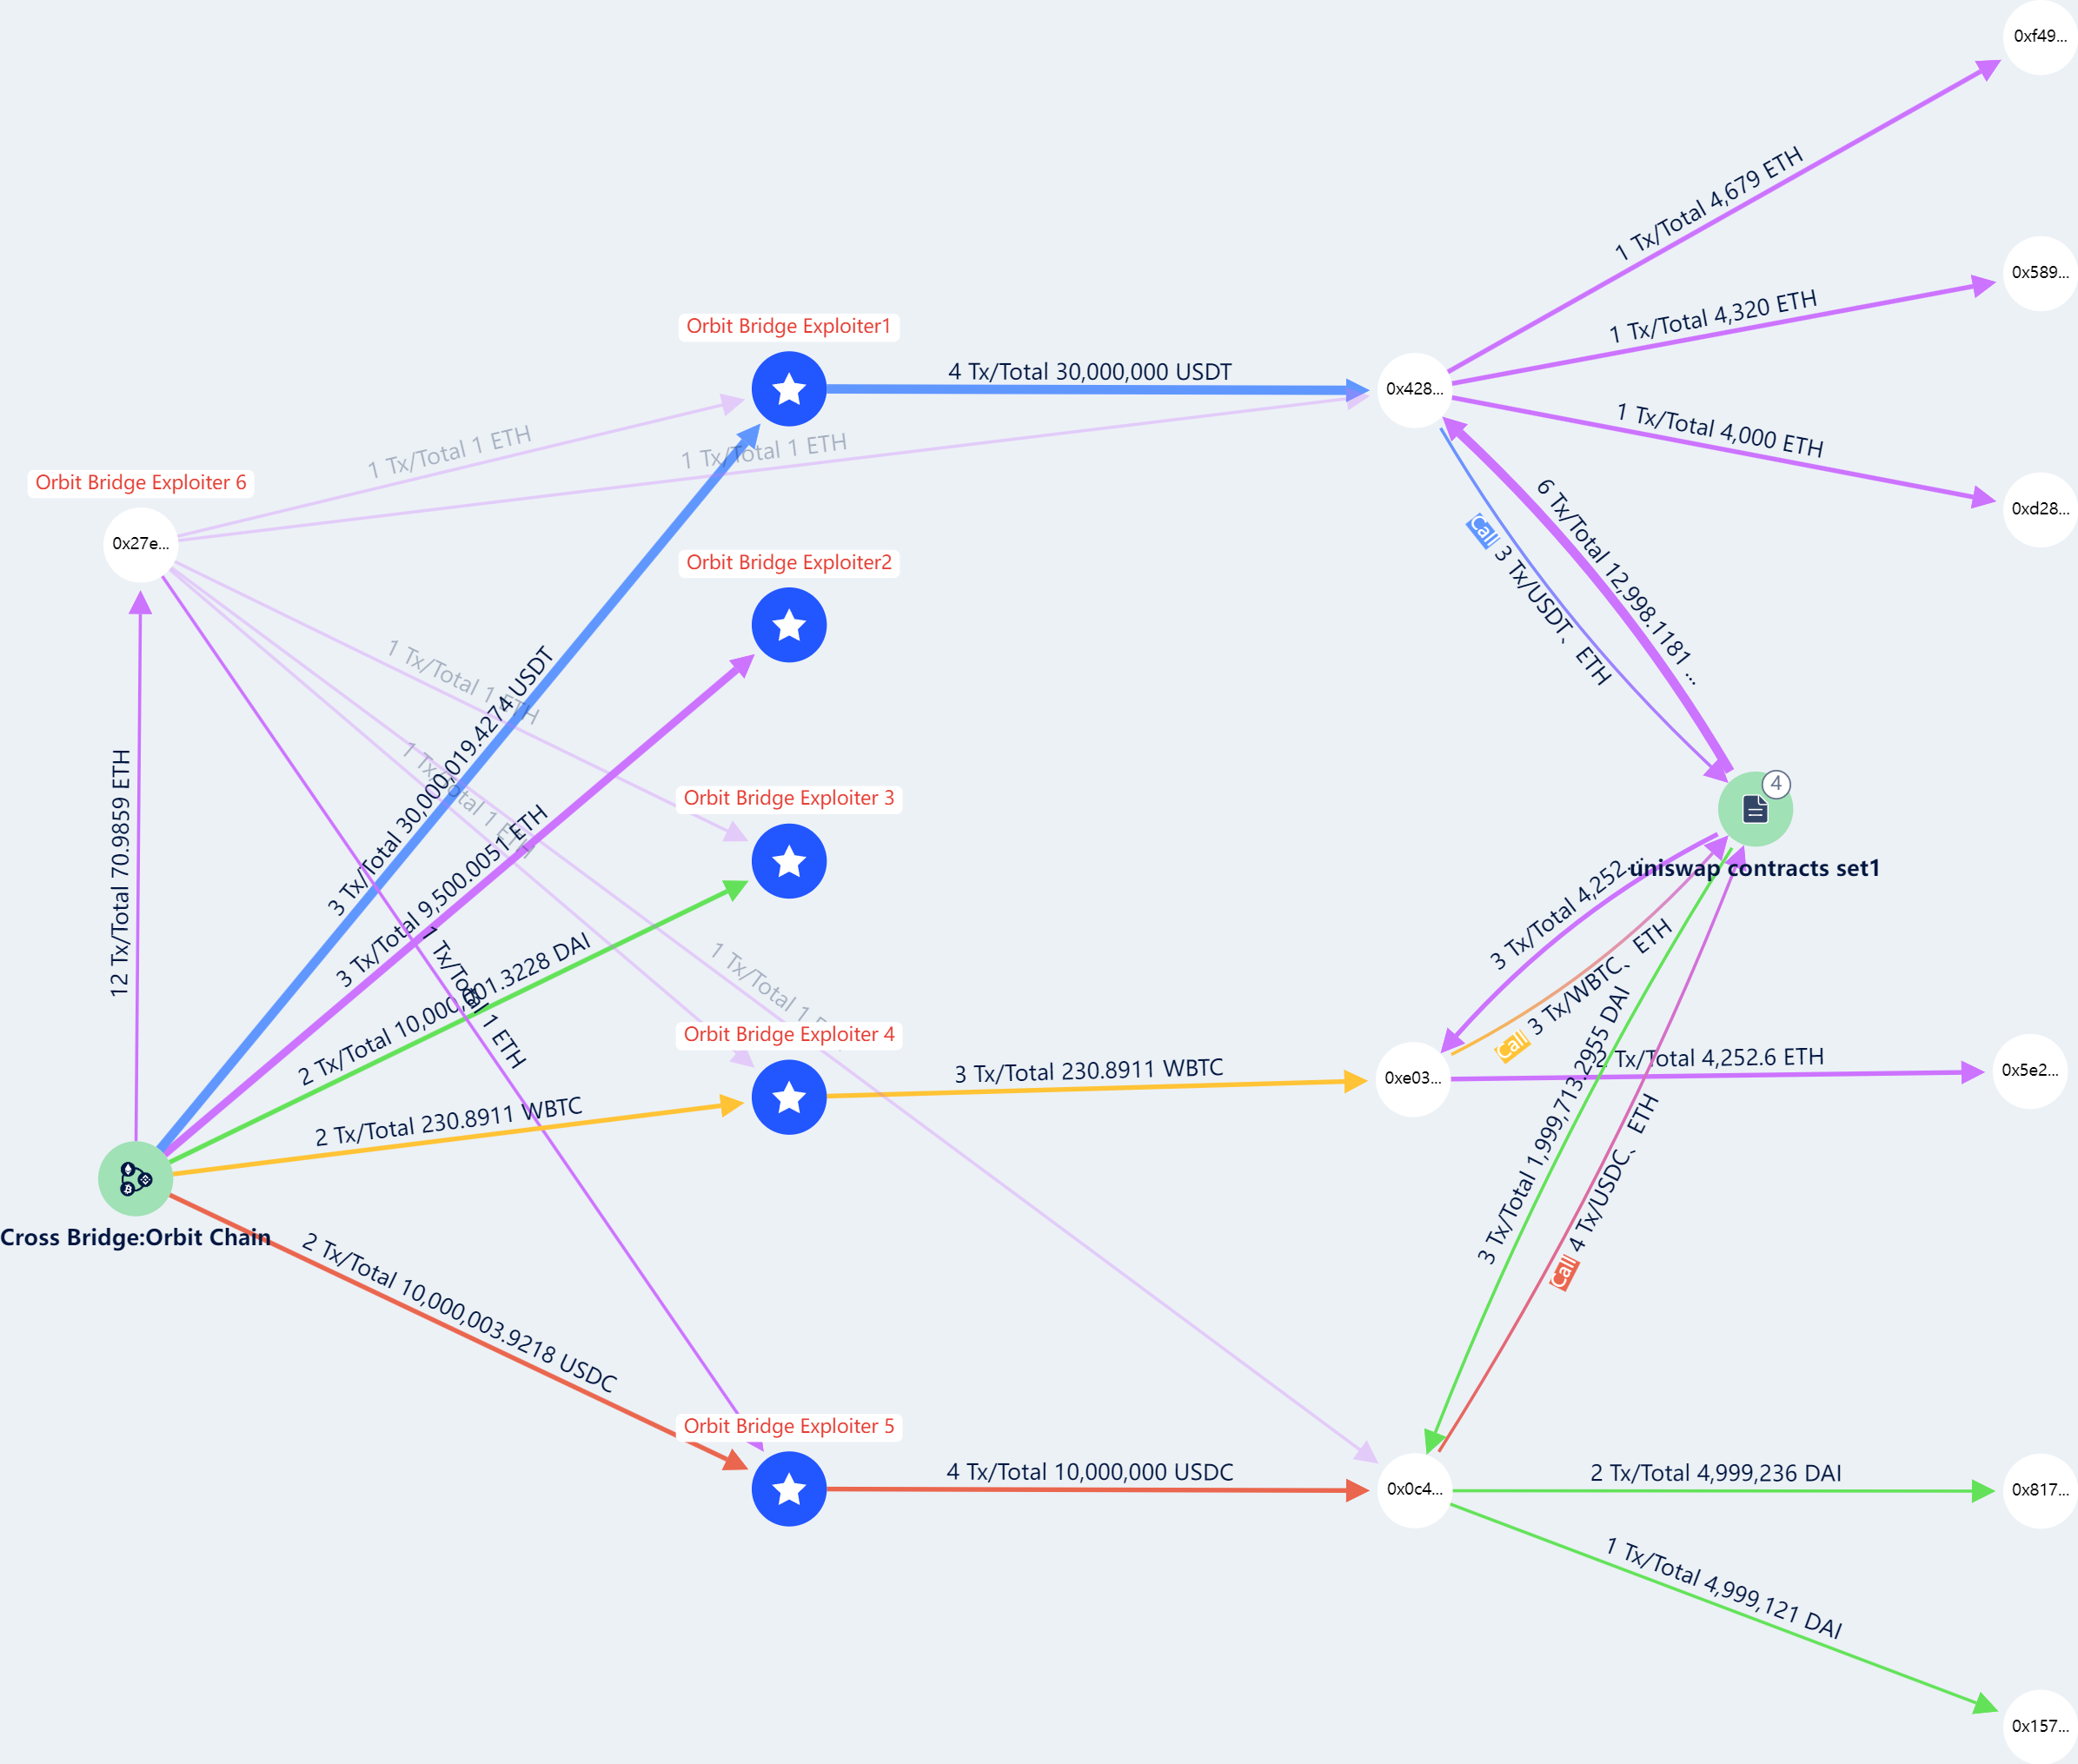
据 Beosin 旗下 EagleEye 安全风险监控、预警与阻断平台监测显示,Orbit Chain 遭受攻击损失至少约为 8000 万美元,经 Beosin Trace 分析,黑客地址早在 1 天以前就发起了小规模的攻击,并且将盗取的 ETH 作为了本次攻击的其余 5 个地址的转账手续费来源,现项目方已经暂停跨链桥合约并与黑客进行沟通。
Beosin Alert 监测显示,Orbit Chain 已暂停跨链桥合约,并开始与攻击者进行链上协商。
区块链安全审计公司 Beosin 发文表示,2023 年 Web3 遭受总计 20.2 亿美元的损失,其中黑客攻击造成 13.97 亿美元损失,rug 为 3.88 亿美元,钓鱼欺诈达到 2.38 亿美元。总共 191 次攻击中,有 68% 的攻击针对 DeFi 项目。与 2022 年相比,2023 年的攻击类型更加多样化,引入了更多 Web2 的战术,例如:供应链攻击、第三方服务提供商攻击、中间人攻击、DNS 攻击和前端攻击等。
Beosin 监测显示,加密协议 PARALUNI 受到价格操纵攻击,损失约 33.6 万美元。

据 Beosin 旗下 EagleEye 显示,Transit Finance 项目遭到攻击,Beosin 安全团队分析发现 Transit Finance 的 SwapRouter 中的 exactInputV3Swap 函数由于缺乏对 pool 输入合法校验,导致被攻击。以 0x93ae5...6de1081 交易为例,攻击者传入伪造的 pool 和 WBNB/BUSD 池子路径、从而在第一次兑换中控制了 actualAmountIn。导致 SwapRouter 将伪造的 actualAmountIn 作为在 WBNB/BUSD 池子中兑换的初始值,从而窃取了 SwapRouter 中的 BUSD。