
Numen Cyber Labs
专注全球网络安全,传播网安知识,维护网安环境。
72 内容
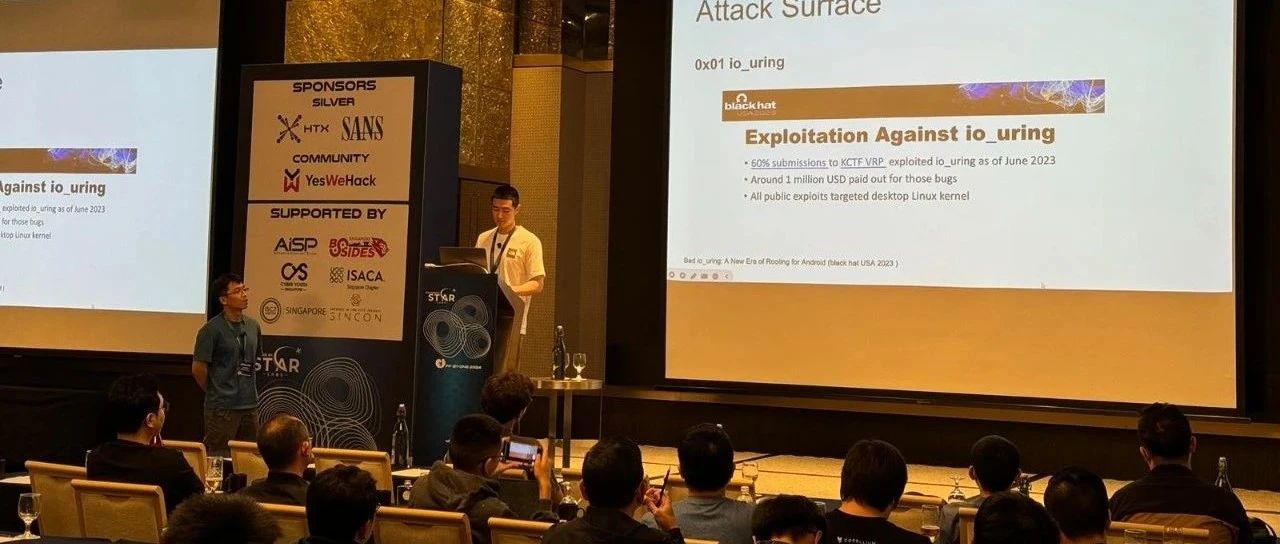
Off-by-One Conference 2024 议题:经典目标中被遗忘的宝藏
OFF-BY-ONE Conference 在新加坡举行,我们有幸发表了题,介绍 Linux kernel 漏洞挖掘 Fuzz 方面的一些技巧
新加坡 Numen Cyber 与香港光环云数据有限公司达成战略合作伙伴协议
新加坡本土网络安全公司 Numen Cyber 宣布与香港光环云数据有限公司(简称“光环云”)建立战略合作伙
Web3 安全:Ledgerhq/connect-kit 供应链攻击预警
Numen 安全团队发现 Ledger 的 ledgerhq/connect-kit 模块被植入恶意钓鱼代码,大量的 dapp 集成了该功能,受到影响的 dApp 列表没有明确的统计,范围极广。
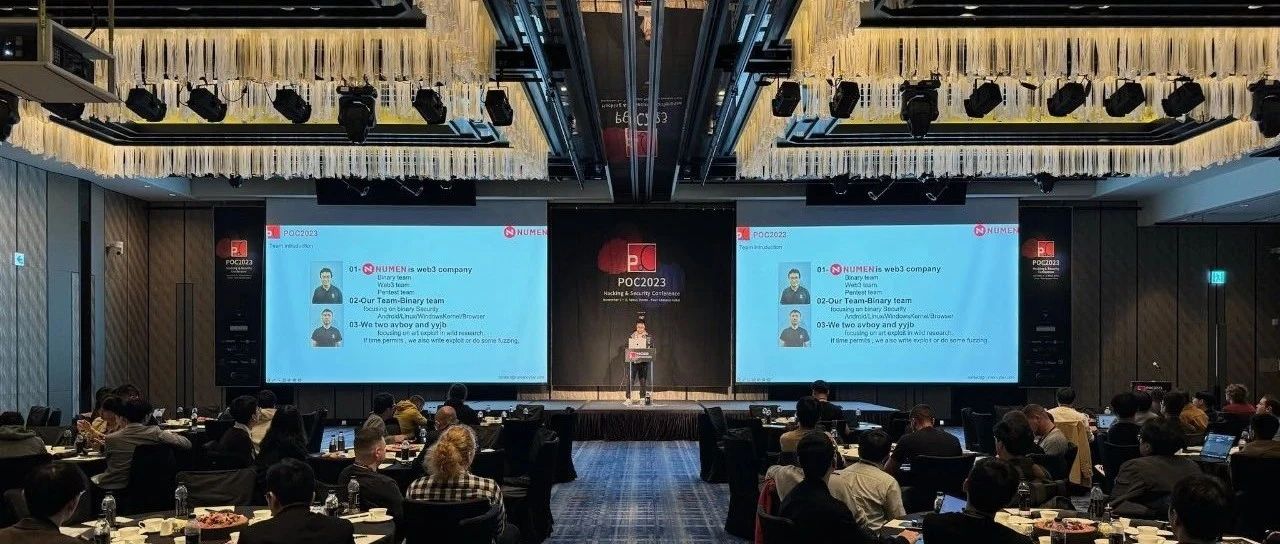
Numen 独家:利用 wasm 再次绕过最新 Chrome v8sbx
你为谷歌的 CTF 做好准备了吗?今天,我们在 POC2023 分享了 "Modern Chrome Exploitation"主题。现在我们将公开最新的 Chrome 浏览器 V8 沙盒绕过方法。
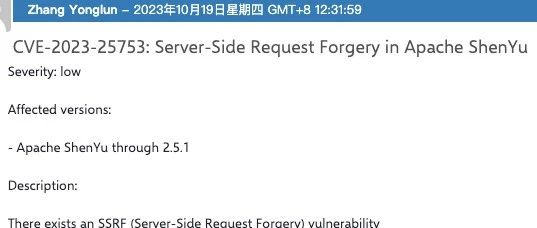
发现了 Apache ShenYu 的一个 SSRF 漏洞(CVE-2023-25753)
前言 Apache ShenYu 是一个 Java 原生 API 网关,用于服务代理、协议转换和 API 治理
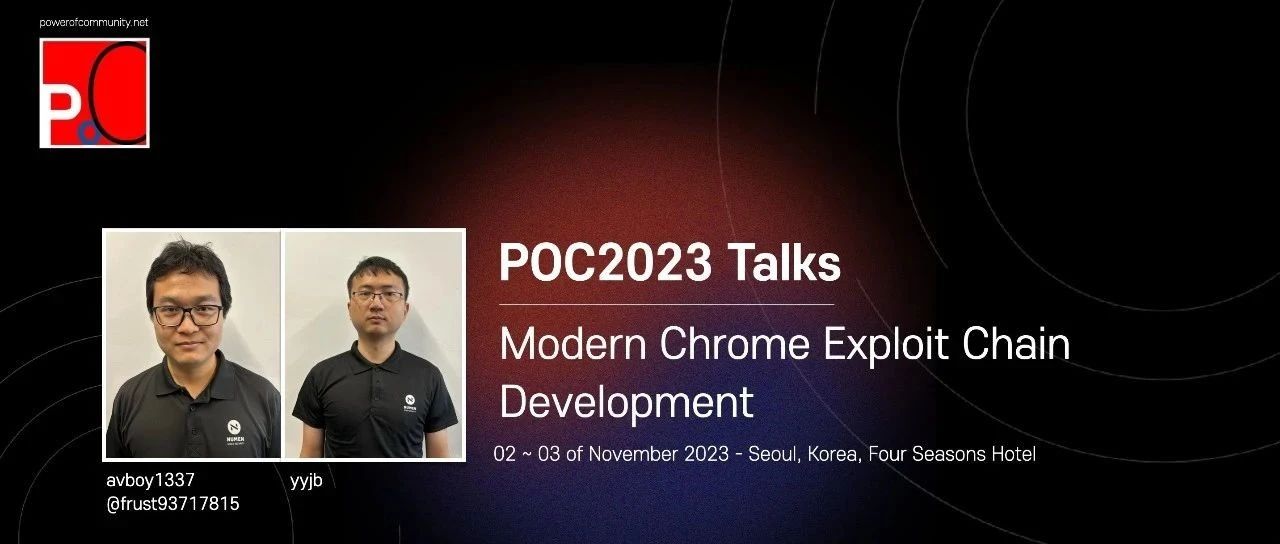
POC2023,Numen 议题 “Modern Browser Exploit Development” 欢迎关注
当你使用浏览器打开一个恶意网站,黑客就已经拿到了你电脑的最高系统权限,Chrome 的攻击链不管是 web3 世界,还是 web2 世界都有很强大的杀伤力,欢迎大家关注 Numen 实验室在 POC2023 上的议题。
Numen 独家: 利用函数原生指针绕过最新版 V8 沙箱 ( 附在野 exp CVE-2022–3723)
CVE-2022-3723(issue1378239) 是谷歌发现的在野漏洞,然而至今该 issue 仍未公开。我们以此为例阐述如何绕过最新 Chrome v8 沙箱,并将该 CVE 完整 exp 公开。
Numen Cyber 与 MUFEX 就 Web3 安全建立战略合作伙伴关系
随着区块链技术的不断普及,确保区块链网络的安全和完整性变得至关重要。
Web3 安全 | Atlantis 被治理攻击事件分析
这种攻击属于治理攻击,利用了代币合约的治理机制来篡改合约的权限,从而获取非法的控制权。
Web3 安全 | Sturdy,SellToken 两起闪电贷攻击事件分析
“攻击者”利用重入漏洞,重复创建合约以调用 joinPool 函数,然后调用 exitPool 函数。
Numen:没有 Web2 底层的安全性,就没有 Web3 安全
Web2 漏洞不仅可以对个人资产造成影响,也会对交易所、资产托管企业、“矿”业等造成严重威胁。
Web3 安全 | Compounder Finance 被攻击事件分析
项目由于流动性池中比例可通过调用方法更新发生变化,导致兑换资金数量出现波动从而遭到攻击。
Web3 安全 | Cellframe Network 因闪电贷操控池子比例遭受攻击事件分析
在迁移流动性时,应该考虑新池子和旧池子中的代币数量或当前的代币价格,直接使用交易对中的两种币种数量进行计算容易受到操控。
Web3 安全 | EDE Finance 损失 52 万美元事件分析
目前攻击者已归还 86,222 枚 USDT 和 333,948 枚 USDC 资金,剩余获利资金价值 10 万美金。