黑客攻击频频,Web3 的安全在哪里?

今年以来,黑客攻击事件频繁,仅 10 月 20 日到 10 月 25 日就发生了 5 余起安全事件,这还是除去各类的钓鱼网站、虚假账户以及项目方跑路等安全事件。那么,今年哪些板块和生态黑客攻击事件最为频繁?最近加密领域又有哪些安全事件值得注意?这些安全事件折射出加密市场有哪些亟需弥补的短板?未来 Web3 将朝着哪些方向发展?作为用户,我们又能做些什么来保证我们的资产安全呢?本文将就这些问题进行探讨。
加密世界愁云惨淡,下半年黑客攻击异常猖獗
今年毫无疑问是加密市场的熊市之年,不少散户和项目方本就因币价下跌而损失惨重,可“屋漏偏又逢阴雨”,整个加密市场又不断遭受黑客“洗劫”。到了今年下半年,黑客攻击更是异常猖獗,下面就将今年主要黑客攻击事件进行汇总梳理。
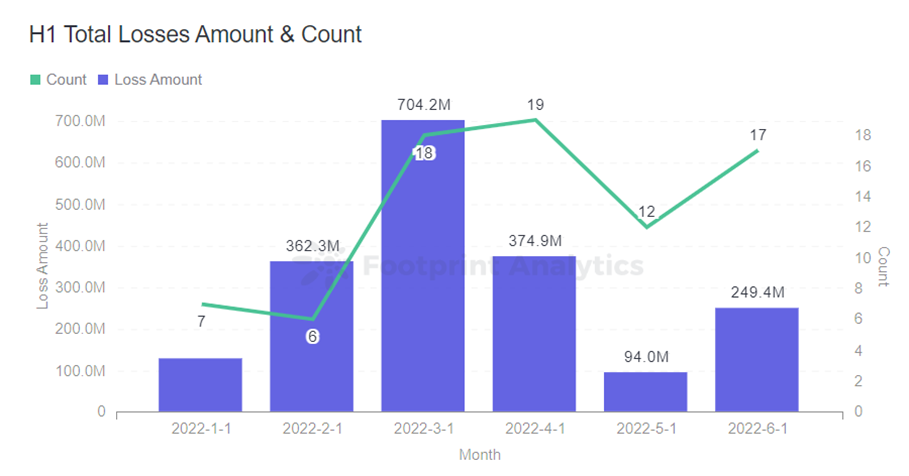
据派盾数据统计,2022 年上半年黑客攻击总共加密市场总损失达 11.3599 亿美元,其中大约 53% 的攻击是利用合约漏洞,大约 26.6% 的攻击涉及闪电贷。从黑客攻击领域看,大约 71% 的攻击发生在 DeFi 领域,受多方面因素影响, DeFi 市场 TVL 从 1 月初的 2760 亿美元下降到 6 月底的 800 亿美元,下降了 71%。
进入到今年三季度,黑客事件更是频发。从攻击类型看,加密市场总共发生 98 起退出骗局,共计损失 5619 万美元,发生 23 起闪电贷攻击,共计损失 1737 万美元,发生 50 起其他攻击事件,共计损失 4.3 亿美元。从生态系统上看,BNB Chain 生态黑客安全事件最多,共发生 105 起,其次是以太坊生态,共发生 25 起,黑客攻击造成生态损失最大的是 Multichain,共发生 6 起事件,共计损失 3.53 亿美元。从时间上看,7 月发生 59 起安全事件,8 月发生 56 起安全事件,9 月发生 53 起安全事件。十月也是多事之秋,仅 10 月 20 日到 10 月 25 日就发生了 5 余起,这还是除去各类的钓鱼网站、虚假账户以及项目方跑路等安全事件,以下是近期相对典型的安全事件:
10 月 20 日,以太坊闹钟服务(Ethereum Alarm Clock)漏洞被利用,导致约 26 万美元被黑客盗取。
10 月 23 日,Optimism 生态投资项目 Layer2DAO 遭遇黑客攻击,黑客通过获取 Layer2DAO 的多重签名权限盗走约 4995 万枚 L2DAO Token 并将部分抛售,使得 L2DAO 价格一度下跌约 90%。
10 月 24 日,SBF 发推称一些用户在虚假网站上注册交易,并泄露了自己的 FTX API 密钥。
10 月 24 日,QuickSwap 因闪电贷攻击损失 22 万美元。
10 月 25 日,Web3 音乐项目 Melody 合约受到黑客攻击,代币 SNS 被盗。
Web3 安全该如何保障,听一听行业大 V 的建议
在 Web2 向 Web3 的发展过程中,区块链带来了诸多好处,比如公开透明、自己掌控资产和数据等;但是,合约代码开源、链上数据不可篡改以及权力下放等似乎又给了黑客可乘之机。那么该如何看待区块链技术这把双刃剑?未来 Web3 的安全问题又该如何解决呢?笔者整理了部分行业 KOL 的观点,供读者参考。
Polygon 首席安全官 Mudit Gupta 认为,完美的代码和密码学是不够的,希望 Web3 公司聘请传统安全专家来结束容易预防的黑客攻击。最近发生的几起加密攻击最终是 Web2 安全漏洞的结果,例如私钥管理和网络钓鱼攻击以获取登录信息,而不是设计不良的区块链技术;在不采用标准 Web2 网络安全实践的情况下获得经过认证的智能合约安全审计并不足以保护协议和用户的钱包不被攻击。我一直建议所有大公司至少聘请一位真正重视密钥管理的专门安全人员。
Beosin 安全团队子玉表示,一定要对运维等内部人员做好安全培训,因为人其实是安全环节里最充满可变性和不稳定性的一个环节;前阵子有一个跨链桥遭受了攻击,当时大家都以为是私钥被盗 / 泄露了,结果后来发现是社工钓鱼。团队中的一个工程师想找工作,随后收到了一个高薪 offer,当他打开 offer 文档时,电脑就被入侵了,导致了数据泄露。
BAI Capital 合伙人 Will 表示:这个行业强调 code is law,立法和执法都是没有的。之前的 Web3 用户以程序员为主,大家需要对自己完全负责。现在用户圈层逐渐扩大到了小白,这类用户是带着传统移动端时代对于应用的盲性 / 体验上的惯性来到 Web3 的。所以我觉得安全问题更应该是面向 C 端解决的,在开发者端、网站端和项目端也需要有安全对策。
安全公司 Trail of Bits 前顾问、数字支付公司安全工程师 Bobby Tonic 认为,对于 Web3 公司来说,最重要的是了解系统技术的复杂性以及确保其应用程序设计的正确性。对于 Web3 组织而言,不能保证代码的复杂性和正确性会产生灾难性的后果,因为攻击者可以随时查看其系统和应用程序的源代码。因此,Web3 将他们开发的应用程序提交给第三方安全研究公司进行审查已经成为了一种共识:即向用户承诺该应用已经通过了安全测试,可以放心使用。
给用户的一些小建议
在 Web3 世界,权力下放到用户手中,要想在 Web3 世界中畅游,安全意识是必不可少的。笔者在此给出一些安全指南,希望可以给刚进入行业的小白一些帮助。
在钱包的使用方面:
邮箱密码要至少 12 位以上,并且开启二步验证;
不要告诉任何人你的任何数字货币信息;
使用硬件钱包管理账户;
注意使用 chrome 插件;
使用 VPN 保护你的连接免受窥探者的侵害;
使用 2FA(谷歌验证器);
把日常用钱包和主要钱包分开;
经常换钱包;
结合使用冷热钱包。
另外,用户也要持续保持防范意识,谨防假网站钓鱼、电信诈骗、跑路风险等诈骗类型。对所参与项目的最新进展可以多加关注,日常刷刷官方通告渠道(官网、Twitter 等)或社区(Discord、TG 等),一旦有技术升级、产品更新、服务暂停、漏洞预警或事故披露,也能第一时间获悉,并行动起来保护资产。
【免责声明】市场有风险,投资需谨慎。本文不构成投资建议,用户应考虑本文中的任何意见、观点或结论是否符合其特定状况。据此投资,责任自负。
来源链接