 Fire1机构
未披露 轮350 万美元




今日 Bitget 大中华区负责人谢家印在直播中表示,平台目前有 2 套美股 2.0 产品并行运营,同时解决币圈用户和传统券商客户的需求。 rToken 美股代币,主要面向加密原生用户,无需 T+1 出金,分红直接到帐,直连纳斯达克、纽交所流动性深度。Bitget 美股,则直接把富途搬进了 Bitget,直连美国持牌券商 Atomic Vaults,真美股,能转仓,100% 券商体验。直连美股通过与 SEC 注册、FINRA 及 SIPC 成员 Atomic Vaults 深度合作,配合转仓补贴等激励措施,进一步降低用户跨平台迁移与资产整合的门槛。谢家印表示,两条路径面向不同用户需求,但最终指向同一目标,打破传统金融与数字资产之间的壁垒,帮助用户在统一平台内建立更高效、透明且合规的多资产投资框架。
Bitget 宣布与美国持牌券商 Atomic Vaults(AVS)达成合作,AVS 将为 Bitget 近期上线的美股直连服务「Bitget 美股」提供底层支持。AVS 为美国 SEC 注册经纪交易商、FINRA 及 SIPC 成员,每月名义交易量超 200 亿美元,提供机构级交易基础设施与合规美股市场接入。Bitget 美股业务已形成双轨布局,一方面通过合规 RWA 协议 Reality 提供股票代币(rToken)交易,另一方面通过 AVS 提供真实股票直连交易。这种「代币化 + 直连」的双轨模式,旨在满足不同用户对资产所有权形式及交易体验的差异化需求,进一步巩固其在多资产交易领域的竞争力。
链上衍生品协议 Lighter 宣布 Atomic Orders 功能正式上线。该功能支持用户在单笔交易中同时对多个市场进行做多和 / 或做空操作,从而实现一篮子交易策略的快速执行。
Mantle 宣布已上线 SPCXx,并开启 24 小时在线交易。同时,Merchant Moe 启动了 「Project X」激励计划,部署 10 万个 MNT 代币奖励流动性提供者,第一阶段开放 SPCXx/USDT0 池。SPCXx 通过 Mantle 生态平台 Fluxion 和 Merchant Moe 发行。Fluxion 利用 xStocks 的 Atomic RFQ 机制,支持发行人直接铸造和赎回,完全避免 AMM 滑点,并实现机构级执行。
据 The Block 报道,加密交易平台 Uphold 正在推出美元利息账户,旨在吸引新客户并激励用户在该平台上持有更多资本。Uphold 称,通过与 Atomic Brokerage 合作,利息账户可提供高达 5% 的年利率。
L2 生态系统的激增导致市场碎片化,进一步阻碍用户体验和规模经济。
据德国商业媒体机构 BNE IntelliNews 报道,来自俄罗斯和独联体国家的数十名高净值 Atomic Wallet 投资者对 Atomic Wallet 发起集体诉讼,该诉讼由德国律师 Max Gutbrod 和莫斯科法律科技公司 Destra Legal 联合创始人 Boris Feldman 协调,他们代表约 50 名客户,总共损失 1200 万美元。Foresight News 此前报道,6 月份 Atomic 钱包被攻击,造成的损失超过 1 亿美元。
链上分析师 @tayvano_ 监测显示,昨晚来自 CoinsPaid 和 Alphapo 的约 850 万美元被盗资金(还有 Atomic 钱包的一些剩余资金)流向了 3 条链上的 300 多个地址。其中约 4600 枚 ETH 被分配到 125 个新的以太坊地址,随后转入 Avalanche 网络,再转为比特币。截至目前,约 290 枚 BTC 存放在 125 个新的比特币地址中,每个地址持有约 1-3 枚 BTC。
据韩联社报道,美国和韩国本周就朝鲜网络威胁举行了工作组会议,将共同采取行动切断非法资金流入朝鲜,解决朝鲜包括盗窃虚拟货币等恶意网络活动,阻止朝鲜的武器开发计划。韩国情报机构数据称平壤仅在 2022 年就窃取了至少价值 700 美元的虚拟资产。Foresight News 此前消息,安全机构慢雾表示,近期发现 CoinsPaid、Atomic 与 Alphapo 攻击者或均为朝鲜黑客组织 Lazarus Group。
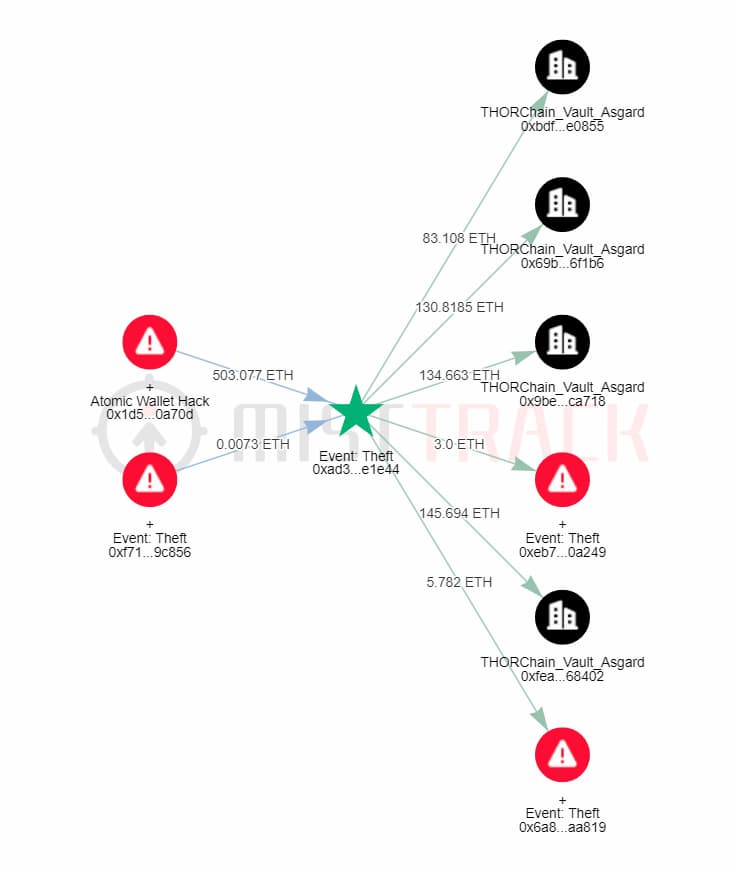
据慢雾 MistTrack 监测,朝鲜黑客正在清洗与 Atomic Wallet 攻击相关的资金,0xad3 开头黑客地址近两日将 503.08 枚 ETH 转入 THORChain 换成 BTC ,然后桥接到比特币地址(bc1q 开头),此外,朝鲜黑客使用 SWFT Blockchain 将 ETH 桥接到多个 BTC 地址。6 月 15 日,MistTrack 发推称,朝鲜黑客正在清洗 Atomic Wallet 被盗资金,并部署了两个智能合约以进行洗钱,此前也曾部署四个相关的类似合约。Foresight News 此前报道,6 月初,Atomic 钱包表示收到了钱包被盗的报告,6 月中旬,Elliptic 监测显示,Atomic 钱包攻击者造成的损失已超过 1 亿美元。
Elliptic 监测显示,Atomic 钱包攻击者将部分资金转移至受美国财政部外国资产控制办公室(OFAC)制裁的俄罗斯交易所 Garantex,并兑换为 BTC,此后继续通过 Sinbad.io 混币器进行洗钱。
据 CNN 报道,加密货币追踪公司 Elliptic 表示,在 Atomic Wallet 事件中,黑客的洗钱技术和使用的工具与朝鲜黑客在此前的攻击中的行为相符。ZachXBT 表示,黑客的洗钱模式与 Harmony Bridge 攻击者类似。
以色列财政部和特拉维夫证券交易所(TASE)宣布已完成基于区块链的数字政府债券发行和结算项目「Project Eden」的概念验证阶段,上线活动于 5 月 31 日举行,高盛、摩根大通、美林、德意志银行、巴克莱银行、以及 Bank Discount、Bank Leumi 等银行参与,以色列财政部使用专门为该项目概念认证开发的 DApp 在区块链平台上铸造了第一枚数字政府债券 ERC-1155 证券型代币。 「Project Eden」项目还引入了数字支付代币作为结算基本组件,结算过程通过专用的 TASE 债券管理智能合约并使用证券型代币和支付代币之间「原子结算(Atomic Settlement)」完成。
据 CoinDesk 报道,Atomic 钱包首席执行官 Konstantin Gladych 表示,团队现在正在收集受影响用户的数据,并将其传递给 Chainalysis、Crystal 和 Elliptic 等区块链分析公司,且部分资金转入交易所后已被冻结,「这次攻击绝对是由一支专业黑客团队组织的,他们正在使用脚本、资金拆分、混币器等手段」。Foresight News 此前报道,Atomic 钱包攻击者已将被盗的加密货币转移到混币器 Sinbad.io 中,并正在被兑换为比特币,该混币器之前曾用于洗白被朝鲜黑客组织 Lazarus Group 窃取的超过 1 亿美元的加密资产。
据 PeckShield 监测,Atomic 钱包攻击者在以太坊上窃取价值约 428 万美元的加密货币,并且已将价值约 170 万的加密货币(包括约 153.4 枚 ETH)转移到币安和 Huobi 等 CEX。当前,Atomic 攻击者在以太坊网络上的地址仍保留价值约 250 万美元的加密货币,包括约 1360 枚 ETH、656 枚 USDT 和 366 枚 BAT。Foresight News 此前报道,6 月 3 日,Atomic 钱包表示收到了钱包被盗的报告。据链上分析师 ZachXBT 于 6 月 4 日统计,Atomic 钱包被盗总额已超过 3500 万美元。
据 Cointelegraph 报道,Atomic 钱包攻击者已将被盗的加密货币转移到混币器 Sinbad.io 中,并正在被兑换为比特币,该混币器之前曾用于洗白被朝鲜黑客组织 Lazarus Group 窃取的超过 1 亿美元的加密资产。
Atomic 钱包发推称,目前,每月活跃用户中只有不到 1% 的人受到攻击影响,最后一笔被盗交易是在 40 多小时前确认的。安全调查正在进行中,Atomic 向主要交易所和区块链分析机构报告受害者地址,以追踪和阻止被盗资金。
慢雾首席信息安全官 23pds 发推称,Atomic 钱包官方紧急下线 cloudflare 的下载站点与 sha256sum 验证站点,23pds 猜测可能是在历史版本下载这个环节上出现了安全问题。历史的下载版本中,存在安全隐患。同时,23pds 表示,由于 Atomic 钱包事件火热,钓鱼账号开始跟进钓鱼,其诈骗方式为 Scamming Methods,请大家注意资金风险。
Atomic 钱包发推称,团队仍在与安全公司合作进行调查,研究可能的攻击媒介,目前还没有确认。支持团队正在收集受害者地址,与主要交易所和区块链分析公司联系,追踪和阻止被盗资金。Foresight News 此前报道,6 月 4 日,链上分析师 ZachXBT 发推表示,在波场上发现了一个新的最大受害者,共 795 万枚 USDT 被盗,目前排名前五的 Atomic 钱包受害者损失约 1700 万美元,获得统计的被盗总额已超过 3500 万美元。
链上分析师 ZachXBT 发推表示,在波场上发现了一个新的最大受害者,共 795 万枚 USDT 被盗,目前排名前五的 Atomic 钱包受害者损失约 1700 万美元,获得统计的被盗总额已超过 3500 万美元。