三年前被钓,三年后被盗:DeFi 巨鲸再失 2500 万美元
从归集、跨链到存入 Hyperliquid,黑客的洗钱流程比你转账还熟练。
撰文:Sanqing,Foresight News
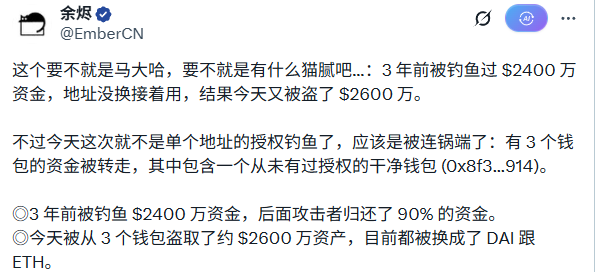
8 月 13 日凌晨,链上安全机构 Scam Sniffer 发推表示,一名用户的两个钱包在 15 分钟内被清空,DAI、WBTC、aUSDC、LDO、sUSDe 及原生 ETH 悉数转出,资产总值约 2500 万至 2600 万美元。受害地址曾在 2023 年 9 月遭受 2423 万美元钓鱼损失。三年前教训未改地址,三年后原地再挨一刀。
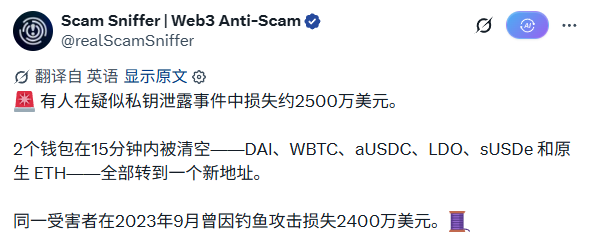
据链上分析师余烬监测,受害钱包共 3 个,其中一个从未有过任何代币授权记录的干净钱包(0x8f3...914)也被转空,意味着这并非单纯的授权钓鱼,攻击者极可能直接掌握了私钥。
15 分钟清空钱包,部分资金已分散存入 Hyperliquid
链上数据显示,8 月 13 日 5:05 左右,受害主地址与关联地址 0xcb3de9c898b59ff239edd6bf30cc44058e24eb47 几乎同时将全部资产转出,接收方为一个当天新建的地址 0x8fEB0c6eF08B20bA19C04F951d4408bB5A1F95Ae,并在一小时内完成清洗:WBTC、cbBTC、LDO、USDS、CRV、sUSDe 等代币悉数换成 DAI 与 ETH。
其中 2000 万枚 DAI 转入下游地址 0x61cE24326d713641583e6a337a69bef7458fcf76,Arkham 将其标记为独立实体,截至发稿未被进一步转移。
截至发稿最新动向:归集地址本身持有的 ETH 已开始被转移,该地址以 70 枚、60 枚、50 枚为单位分批转出 ETH 至不同的地址,随后转入不同的智能合约地址,经 Uniswap 换成 USDC 后转入 Circle 的 Token Minter 合约。这批 USDC 已通过 CCTP 跨链至 Arbitrum 链,并被存入 Hyperliquid。这一套成熟的流程,表明黑客似乎是惯犯。
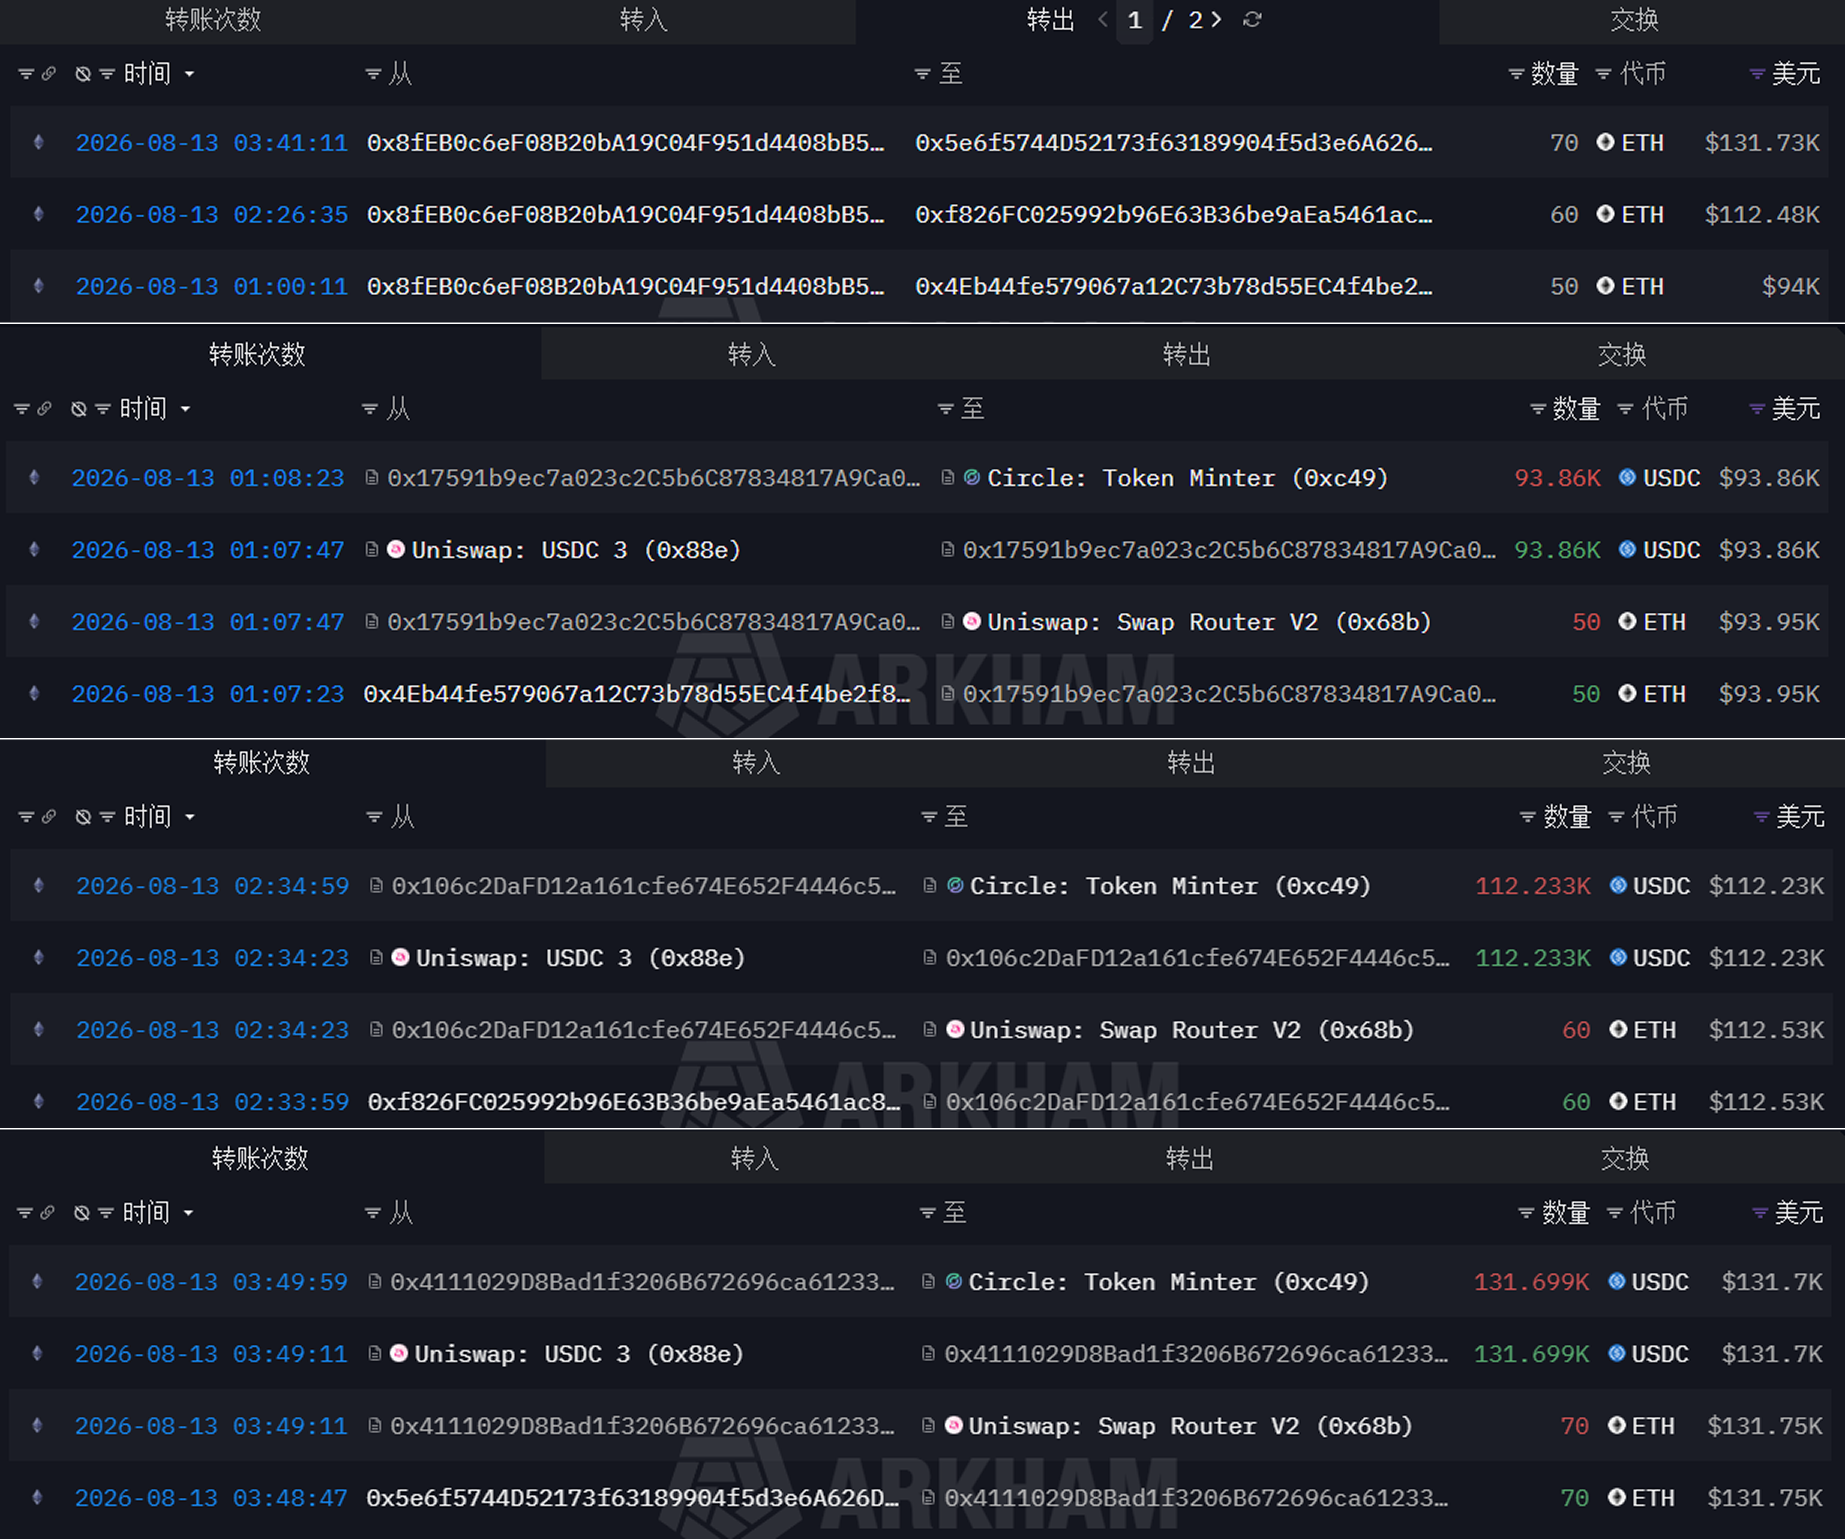
数据源于 Arkham
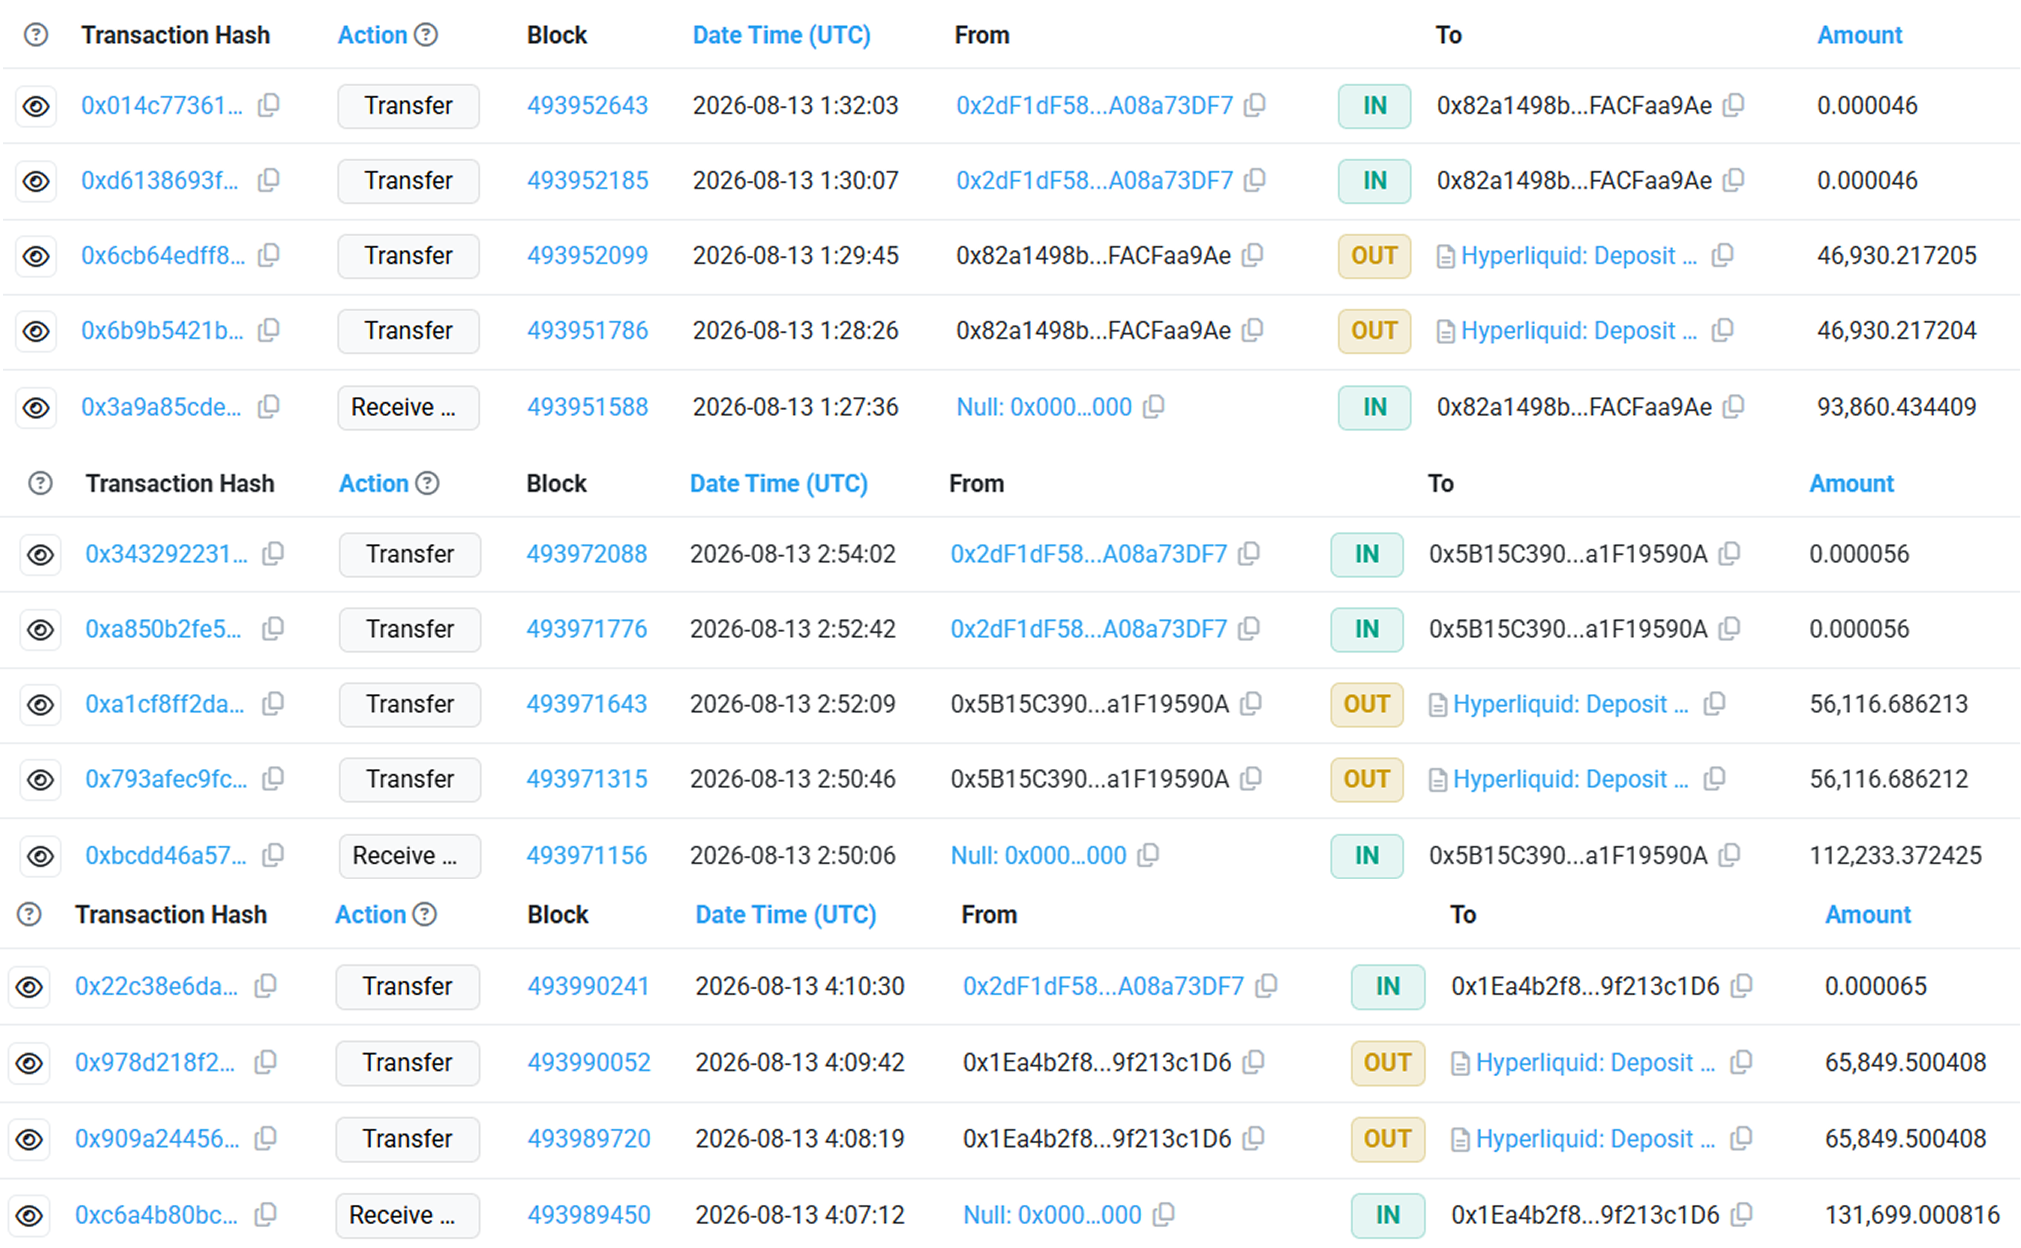
数据源于 ARBISCAN
把时间拨回 2023 年 9 月,该受害者因签署恶意的 increaseAllowance 授权交易,被转走 4851 枚 rETH 与 9579 枚 stETH,损失约 2423 万美元,是当时最大规模的钓鱼案例之一。
当时接收资金的是两个地址:0x4c10a462CD1e639Da8A062aE8a33a23401120ab1 与 0x693B725a375f599F0b6EfA0d910E749E1Bec1555,二者均已被 Etherscan 标记为「Fake_Phishing」,由 Scam Sniffer 举报确认。
据余烬披露,那次事件的攻击者最终归还了约 90% 的被盗资金。链上记录显示,其中 ec1555 结尾地址在收款后并未立即清空,而是持续活跃了将近一年半才逐渐沉寂,期间多次通过 Uniswap Permit2、MetaMask 兑换路由等协议处置资产,有节奏地分批变现,直到 2024 年下半年才归于沉寂。
一个纯粹的 DeFi 巨鲸被盗,有何启示?
翻查受害主地址过去五年多的交易记录,交互对象高度集中在头部 DeFi 协议:MakerDAO(Sky)的 DAI、Aave 的存借、Curve 的流动性池、Lido 的质押、Spark Lend 的借贷仓位,没有发现任何 meme 代币开盘、空投农场或可疑合约部署的痕迹。
受害者不是被高收益诱惑冲昏头脑的投机者,而是长期参与者,仓位稳定在千万美元级别。但其资产体量大、交互频繁,意味着签署授权的次数远高于普通用户,任何一次疏忽都会被无限放大。
事发后,归集地址还遭遇另一种滋扰:大量地址(如 0x61cE7f...09cF76、0x61cEa4...13Cf76)持续涌入零金额转账。这是撞库团伙常用的骗术,伪造与真实地址前后几位相同的地址,诱导复制粘贴时转错账户。
被钓鱼一次,换掉的应该是整个签名环境,而不只是提高警惕:硬件钱包、助记词存储方式、授权管理习惯,乃至设备是否已被植入木马,都需要重新审视。大资金用户建议至少拆分为 2/3 多签,并把冷热钱包彻底物理隔离;此外,还应定期清理陈旧授权。
资金流向、时间线、交互对手方全部留痕在链上。这既是攻击者最终无所遁形的原因,也应成为每个大额资产持有者复盘安全习惯的起点。
【免责声明】市场有风险,投资需谨慎。本文不构成投资建议,用户应考虑本文中的任何意见、观点或结论是否符合其特定状况。据此投资,责任自负。