区块链安全赛道 Mapping| 北拓研究


随着 WEB3 行业的快速发展,出现了越来越多的黑客攻击事件,使得项目方和交易者损失惨重。哪里有资金哪里就有黑客,这恰恰说明了 WEB3 行业是在蓬勃快速的发展,行业健康的发展离不开基础设施的服务,特别是为了应对这些黑客攻击而崛起的 WEB3 安全行业。所以我们特意将这个行业的需求和供给做了大致的扫描,试图在其中寻找到未来的独角兽企业。
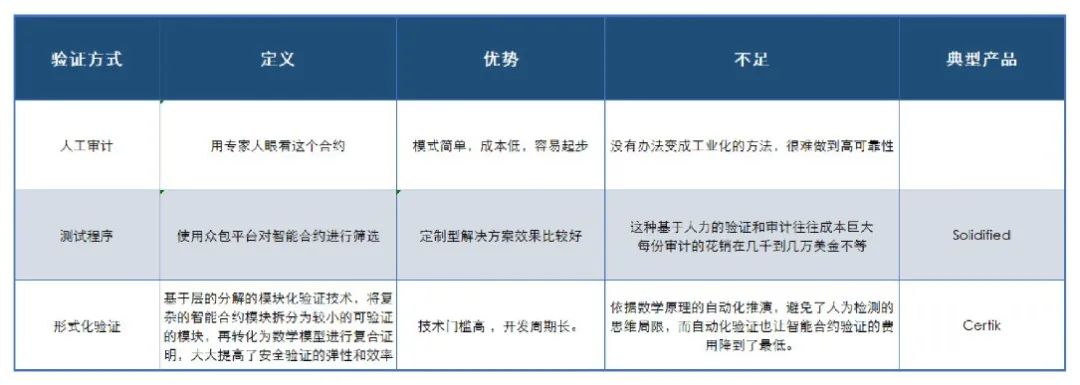
WEB3 安全大致涵盖测试、审计和监测三大类:如果我们把链上智能合约从开发>>部署至区块链网络>>运行看成是一个完整生命周期的话,针对智能合约的安全分析分为:针对合约部署前(在区块链网络正式上线运行前)的分析、合约部署后的分析,这大致涵盖了:测试、审计、监测三大类目,每个类目下面又有各种类型的分析方式和相应的工具。
PS:智能合约的审计覆盖面会从合约部署前到部署后(合约升级审计)
▪审计前合约测试 (Testing):测试是最简单容易去排除一些低级的错误的方式,测试覆盖率高可以大大减少低级错误进入审计阶段的数量,从而提高审计效率。
▪智能合约审计 (Auditing):对智能合约程序的全面分析,用以纠正设计问题、代码错误或安全漏洞。
▪智能合约监测 (Monitoring):监测属于智能合约部署后,对即将和用户钱包进行交互的智能合约、地址、域名、Token 进行实时检测以找出异常状态信息。
1.2 市场:web3 安全市场规模
▪纯代码审计:每个月全市场 5000 万美金审计的收入,每年在 6 亿美金左右。其它产品类型,由于都处于初期阶段,产生收入有限且无法得知准确数字。
行业需求 / 痛点:
i.Web3 的独特属性使其容易受到攻击
Web3 其独特属性包括去中心化、匿名性、可编程性等。这些属性使得 Web3 系统与传统的 Web2 系统有很大的不同,同时也给 Web3 带来了一些安全挑战,可能使其容易受到黑客攻击。
ii.安全工具并没有在软件开发生命周期中得到充分使用,大多是事前一次审计
Web3 系统相对于传统 Web2 系统更加复杂,其安全审计的成本相对较高。特别是智能合约代码的审计需要深入了解 Solidity 语言及其相关技术,需要进行手工审计以及安全自动化测试等复杂过程。
iii.Web3 安全审计服务的渗透率依然很低
1.在排名前 200 个 Web3 项目中,只有 19% 使用了安全审计服务。排名前 17000 中仅有 5% 的安全审计服务渗透率。
2.Web3 系统具有很高的匿名性和去中心化特性,同时由于涉及到数字资产的存储和交易,存在着法律风险。因此,对于一些安全审计公司而言,可能存在着承担法律责任的风险。
iv.Web3 的开发者大多数缺少安全相关的知识
1.Web3 技术尚处于早期发展阶段,应用不如传统互联网普及,攻击者可能会利用这个机会来攻击缺乏安全意识的用户和开发者。
2.由于 Web3 技术相对较新,市场上缺乏经验丰富的专业人才,尤其是具备区块链安全审计经验和技能的专业人才更加稀缺。
1.3 现状:
▪整体市场:
1.2022 年是加密货币行业史上黑客攻击规模最大的一年,该领域共有 38 亿美元被盗。其中大约 53% 的攻击是利用合约漏洞,大约 26.6% 的攻击涉及闪电贷。
2.Web3 六大主要赛道:公链、跨链桥、钱包、交易所、NFT、DeFi 共发生安全事件 136 起,造成损失超 40.21 亿美元。此外,新兴领域如 GameFi、DAO 成为黑客频扰的对象。
1.4 趋势判断:
▪随着 Web3 市场预测规模将扩大到 6 万亿美元,网络犯罪会随着 Web3 的增长而扩大。到 2028 年,网络安全市场将增长到 460 亿美元,年增长率超过 23%。
▪从市场份额来看,区块链安全服务和传统互联网安全最终格局类似,依然是几家区域性的头部厂商来领导整个市场。这里将有巨大的投资机会。
▪越来越多项目方在人工审计的同时寻求自动化审计;
▪痛点上寻找机会:一是推出要更标准化、更自动化产品来降低边际成本,打破发展瓶颈;二是覆盖更多的细分场景或者特定环节,吃到更多的安全预算;
▪从 Web2 的发展经验来看,安全商业本身存在一个大量兼并机会,包括横向并购与纵向并购,未来安全公司也可能突破安全的边界,向非安全的其它数据业务方向做拓展(第二词条属性)。
02
供给
2.1 产品模式:
▪To B:目前项目以 To B 的安全审计为主,按项目收服务费。除了技术能力外,品牌能力也是核心竞争力,运营好社区并达成战略合作。
▪To C:核心是安全流量与数据。通过动态风险检测平台,以数据 API 的方式接入 Web3 应用,覆盖用户的风险场景,实时识别用户可能遇到的资产,行为风险,比如基于合约检测的 Token,NFT,授权检测,也有基于用户使用场景的防钓鱼网站、钓鱼邮件、社群诈骗等,在为用户提供安全防护的同时,也剥离了 Web3 应用之前不好处理的用户侧风险。
▪To D:核心围绕开发者开发软件的过程提供全流程、自动化的安全服务,凭借对于项目开发流程本身的理解,包括事前自动化审计和事后检测。
2.2 竞争格局 mapping
我们列举了一些市场主要的公司,包含审计业务,链上检测业务以及面对开发者的产品。
2.2.1 Pre-chain:测试与审计,以 To B 审计服务为主
▪ 公司情况:
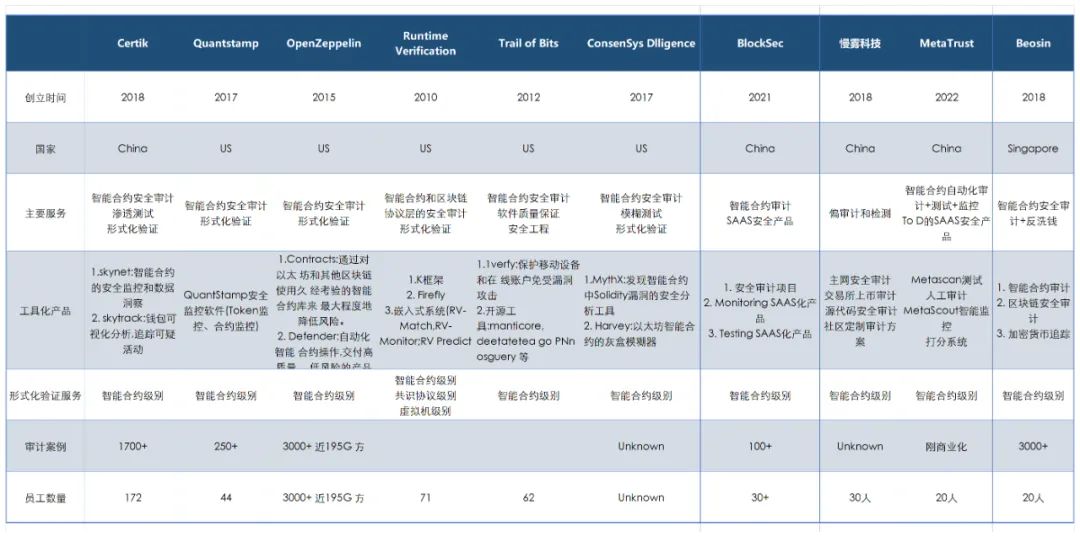
* 一些公司 Prechain 业务和 Onchain 业务均涵盖,比如 Certik
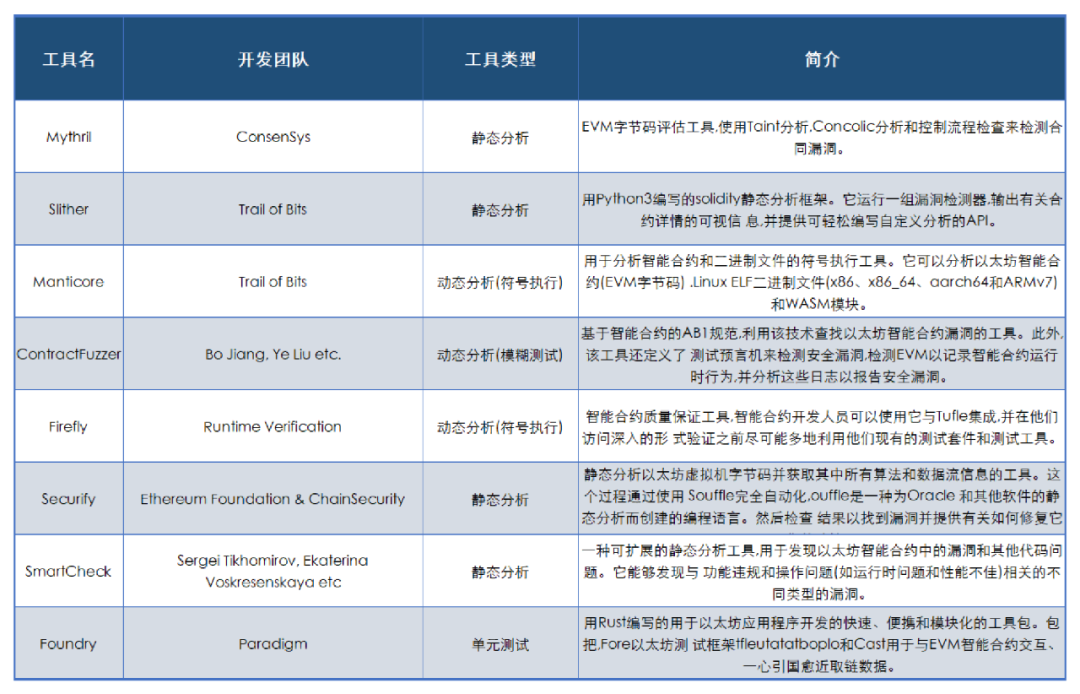
2.2.2 常见智能合约测试、自动化审计工具:
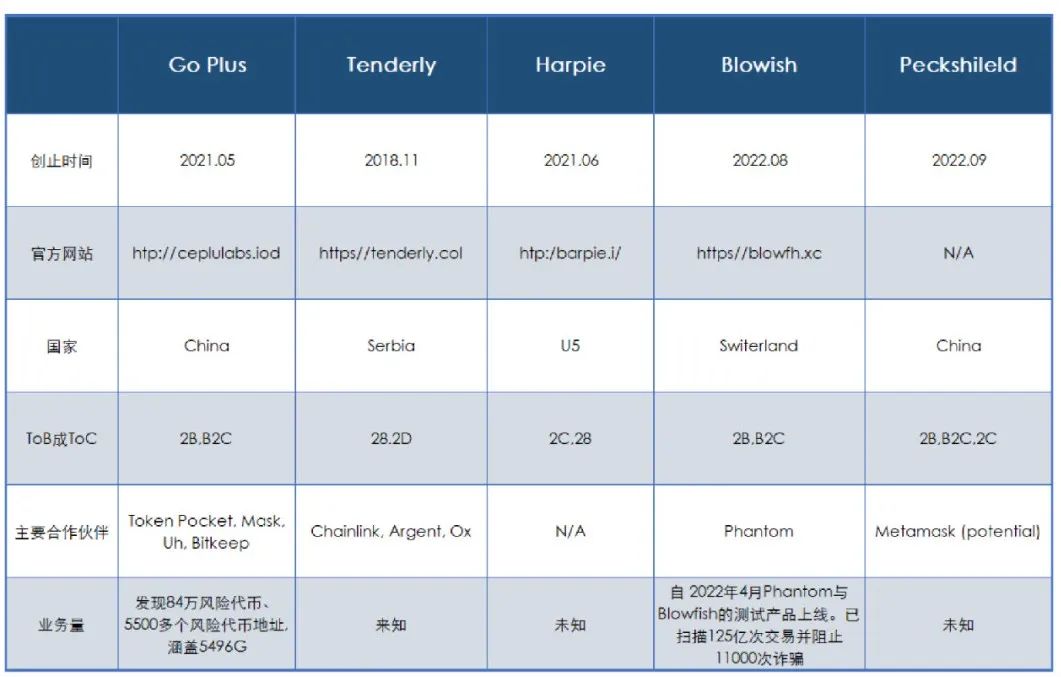
2.2.3 On-chain:监测,包含 To C 和 To B 公司
• 智能合约实时分析&警报、账户钱包、地址状态监控、合约行为模拟
2.3 头部公司 Certik:
Certik 可以说是 WEB3 安全行业的领头羊,他的产品很有代表性,几乎囊括了绝大部分市面上的产品,所以他们提供的产品和服务可以更好的帮助大家去理解现在 WEB3 安全公司在做的事情。
Certik(测试 + 审计 + 监控)
1.创始人及团队
2018 年,顾荣辉与邵中正式创办 CertiK。顾荣辉 2007 年考入清华大学计算机系,2011 年进入耶鲁大学留学,在那里他遇到了导师邵中教授。邵中出身中科大少年班,普林斯顿大学博士,担任耶鲁大学计算机系主任,为耶鲁终身教授。2016 年,顾荣辉博士毕业,随后赴哥伦比亚大学任教且开启了创业之路。顾荣辉的清华大学本科背景帮助他搭建了清华班底的 CertiK 团队。同样清华出身的团队高管也有数位——首席运营官曹亚昕博士毕业于清华电子系,是前清华紫光集团副总裁;商务副总裁姜育强是从小在清华长大的“老”清华人。同样毕业于清华计算机系的还包括首席技术官倪兆中(曾担任 IOI 竞赛总教练多年),技术高管章准平、李申杰(二位均曾获 IOI 竞赛金牌),投融资主管黄乃康等。
2.融资情况
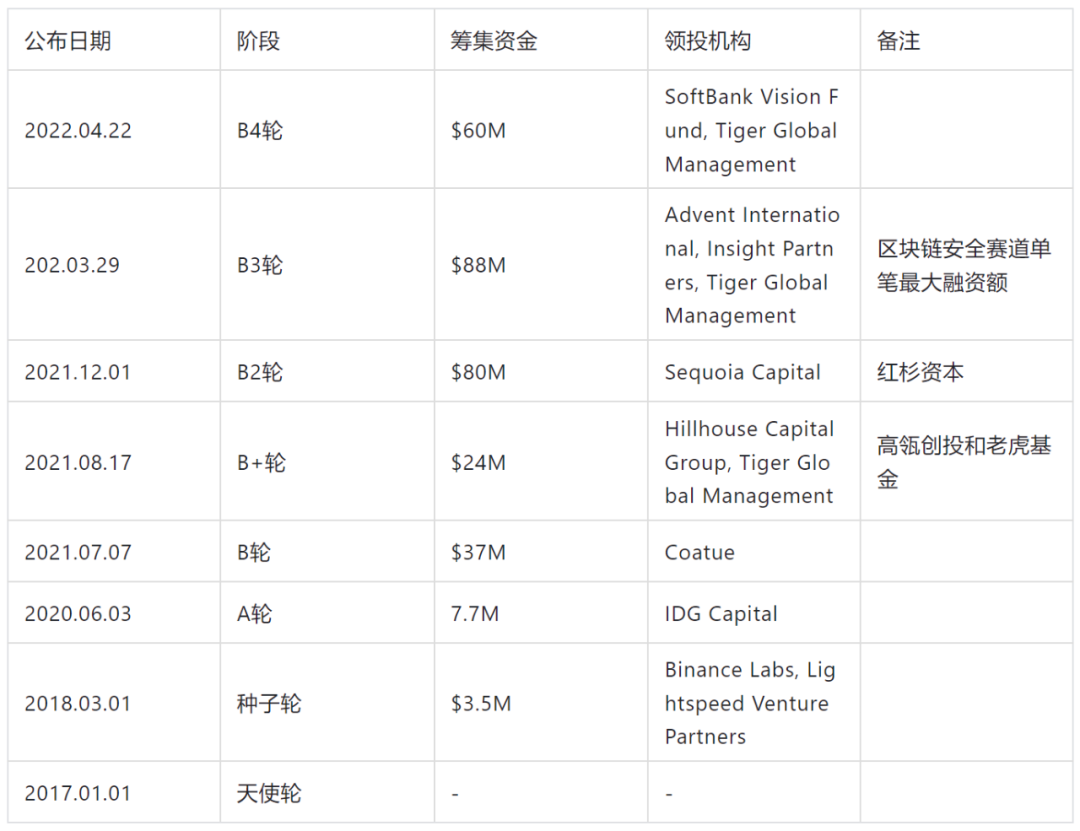
•2018 年 7 月——CertiK 获得种子轮融资,光速资本和加密货币交易所 Binance 领投;
•2020 年 6 月——CertiK 完成 A 轮融资,IDG 资本领投。同年第三季度财务收入呈现爆发式增长;
•2021 年 7 月——CertiK 完成 B 轮融资,Coatue,顺为资本领投;
•2021 年 8 月——CertiK 完成 B+ 轮融资,老虎基金和高瓴创投来了;
•2021 年 11 月——CertiK 完成 B2 轮融资,红杉资本领投;
•2022 年 4 月——CertiK 完成 8800 万美元的 B3 轮融资,刷新区块链安全赛道单笔最大融资额。一周后,软银愿景基金联合现有投资人 Tiger Global 向 CertiK 投资 6000 万美元。
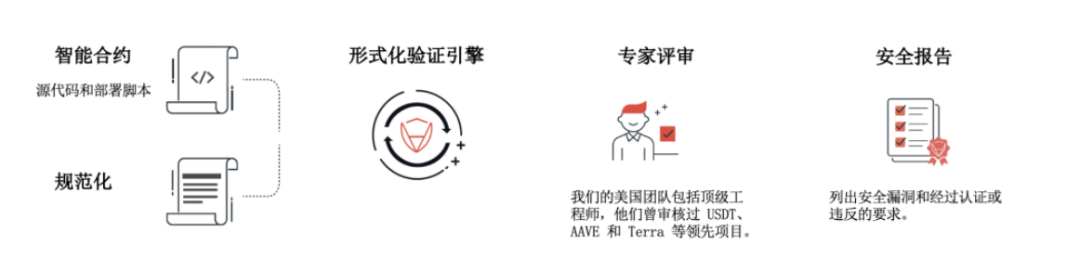
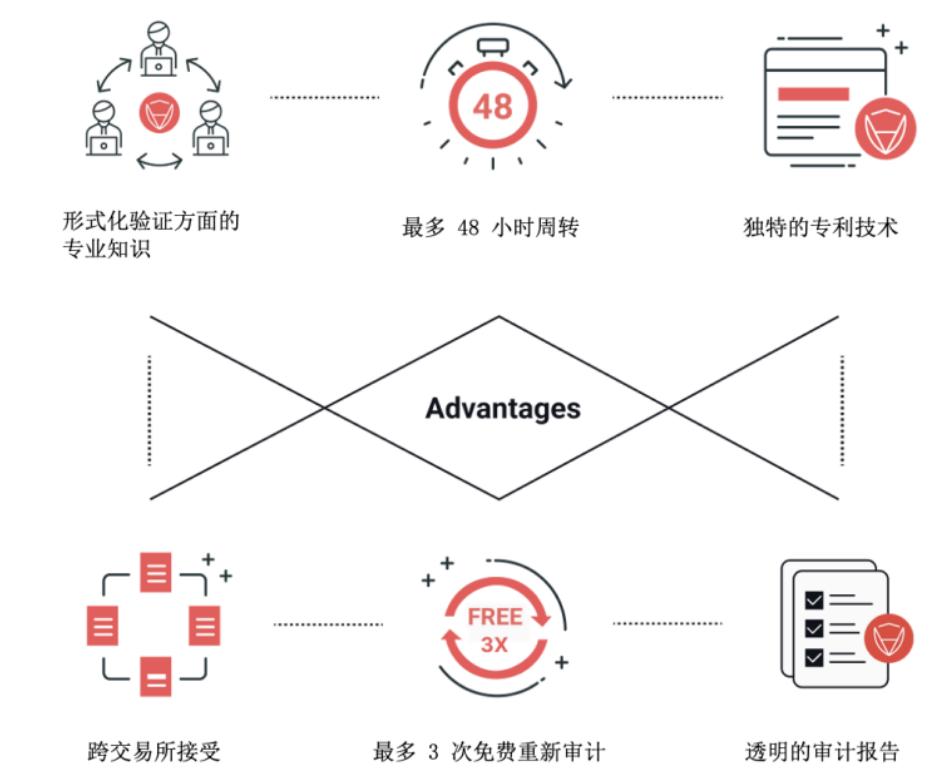
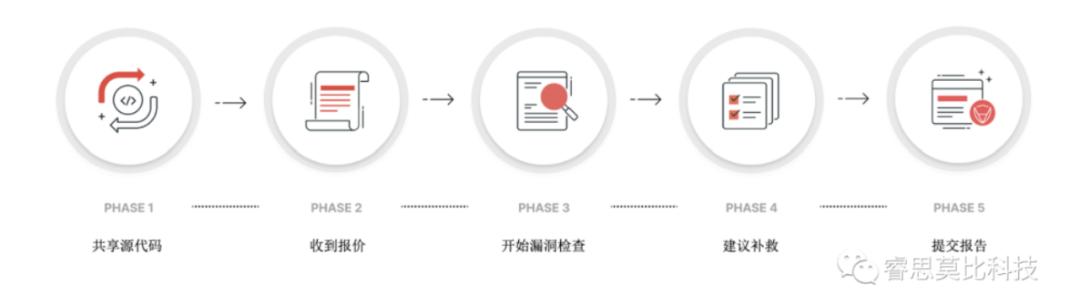
(5)审核流程
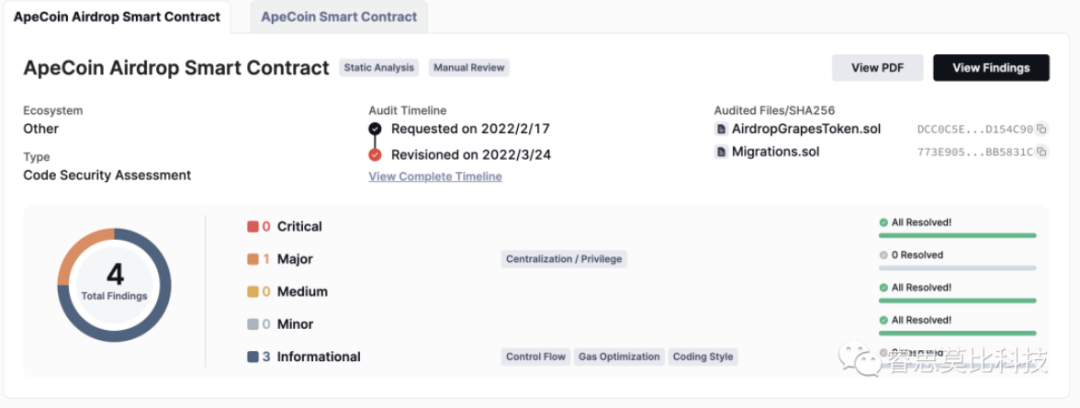
(6)审计报告
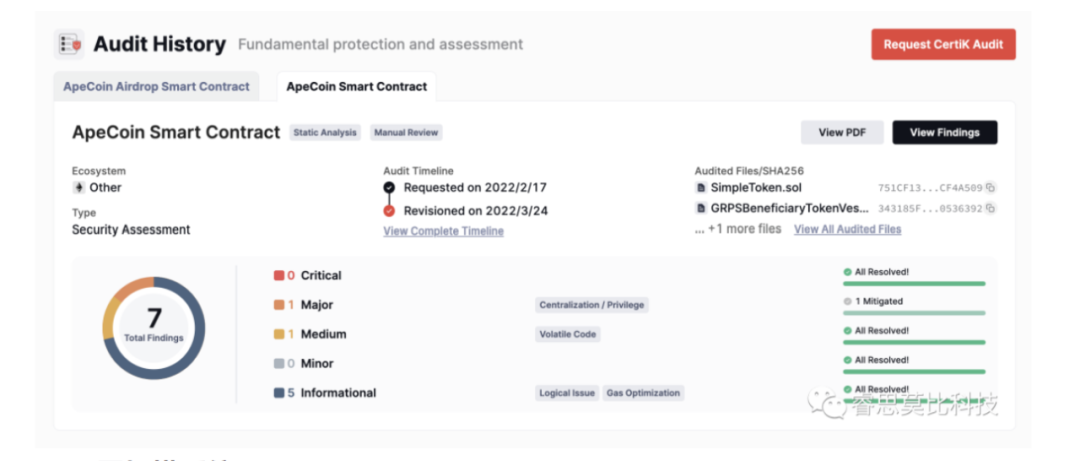
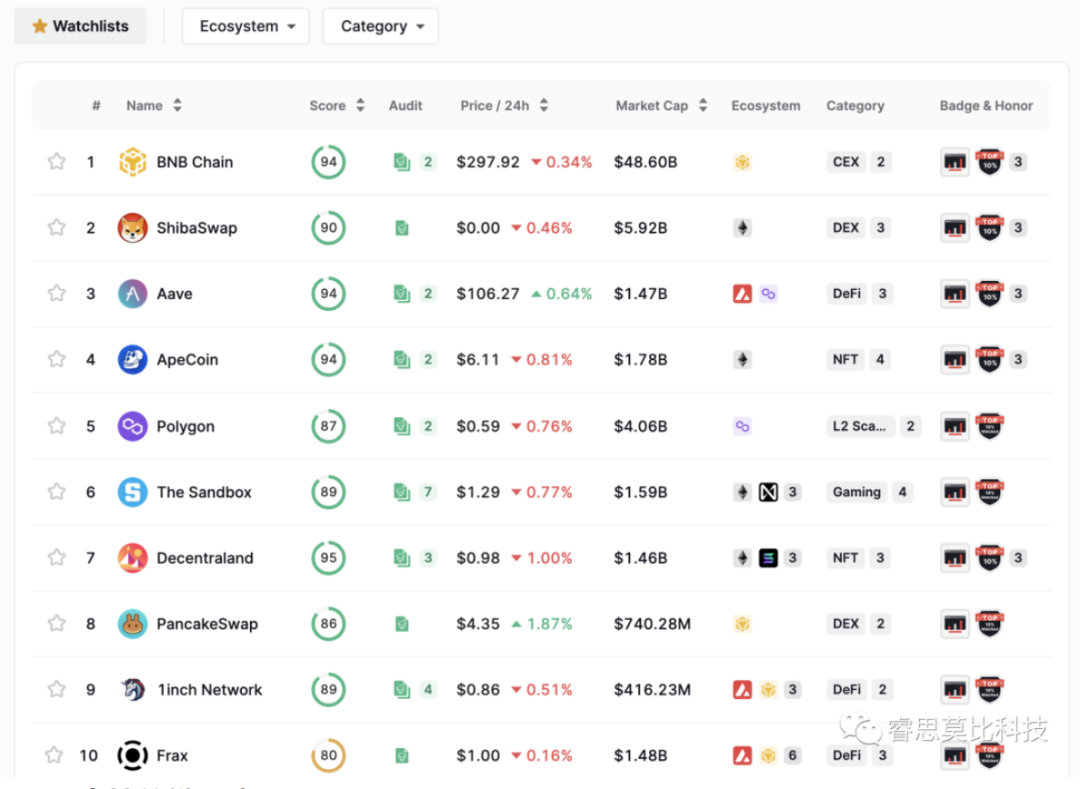
审计报告是定制的、彻底的和透明的。该报告将包含任何已识别漏洞的详细信息,并按严重性(严重、主要、中、低和信息)对其进行分类,以及建议的补救措施。每次成功审核后, CertiK 安全排行榜上会为客户提供一个列表,该列表与整个加密社区公开共享。排行榜包含项目的详细信息及其审计报告,以及社区对该项目的安全情绪。
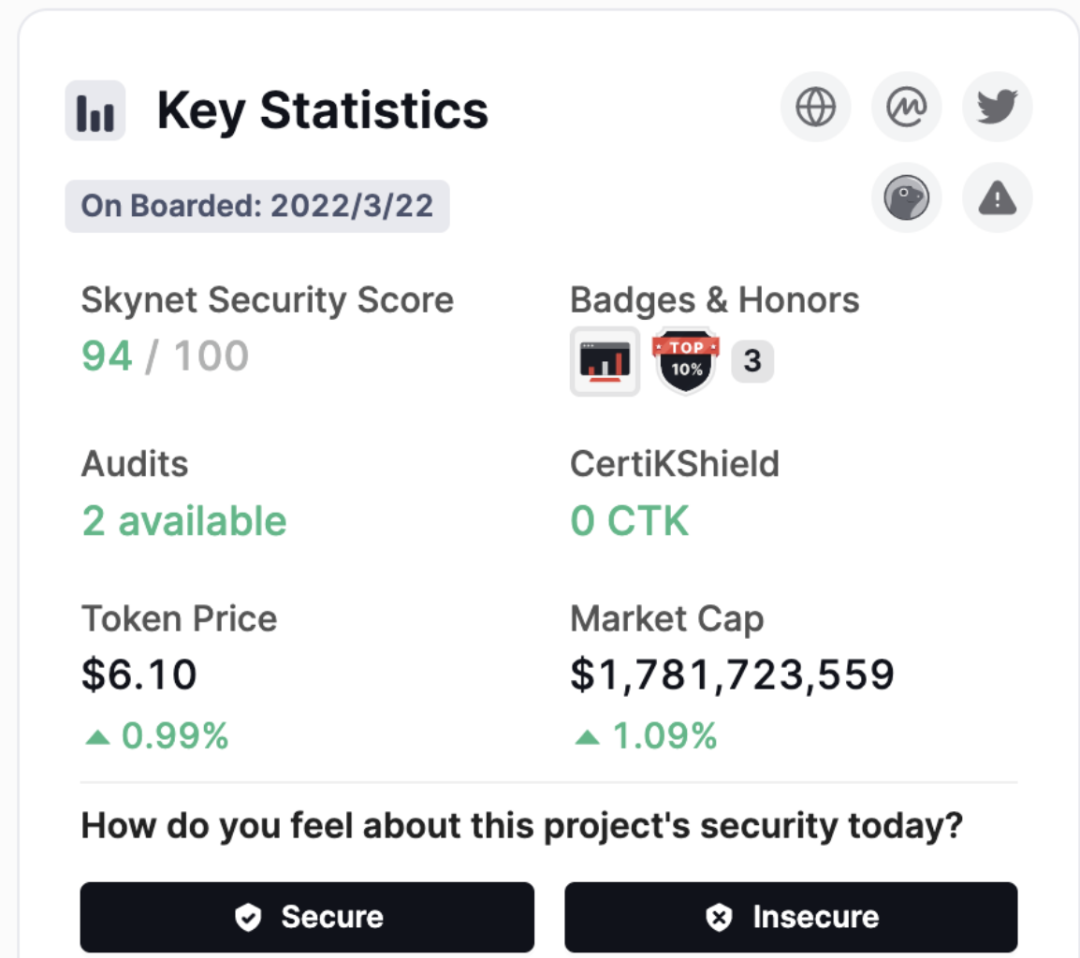
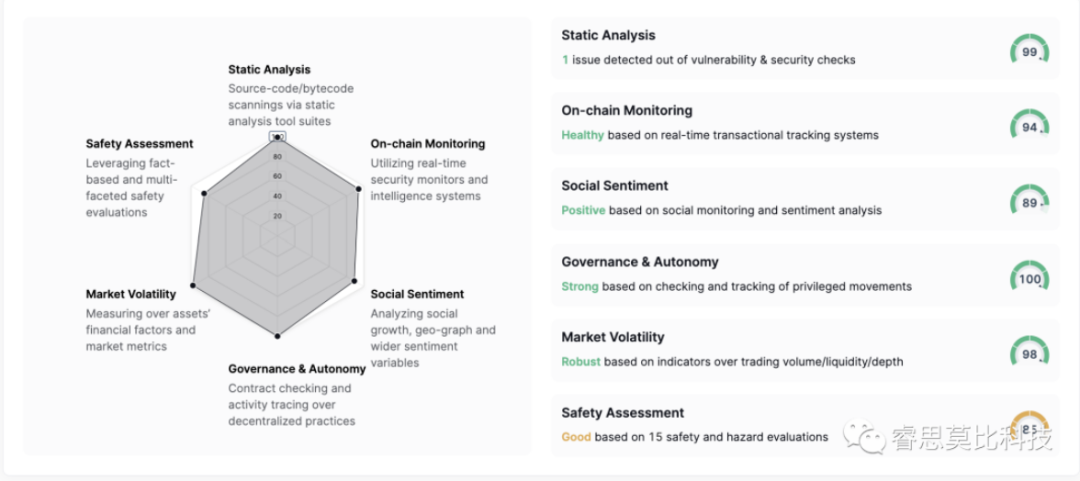
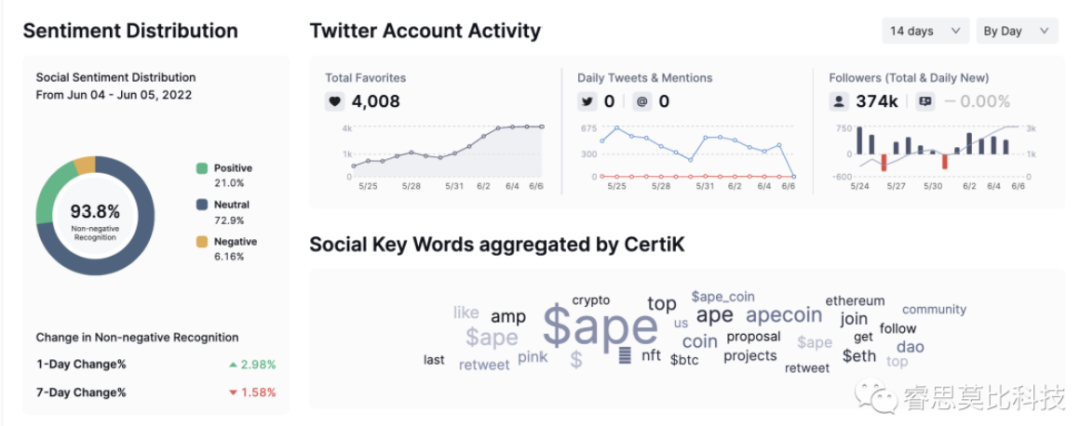
ii.天网扫描系统(Skynet)
(1)产品定位
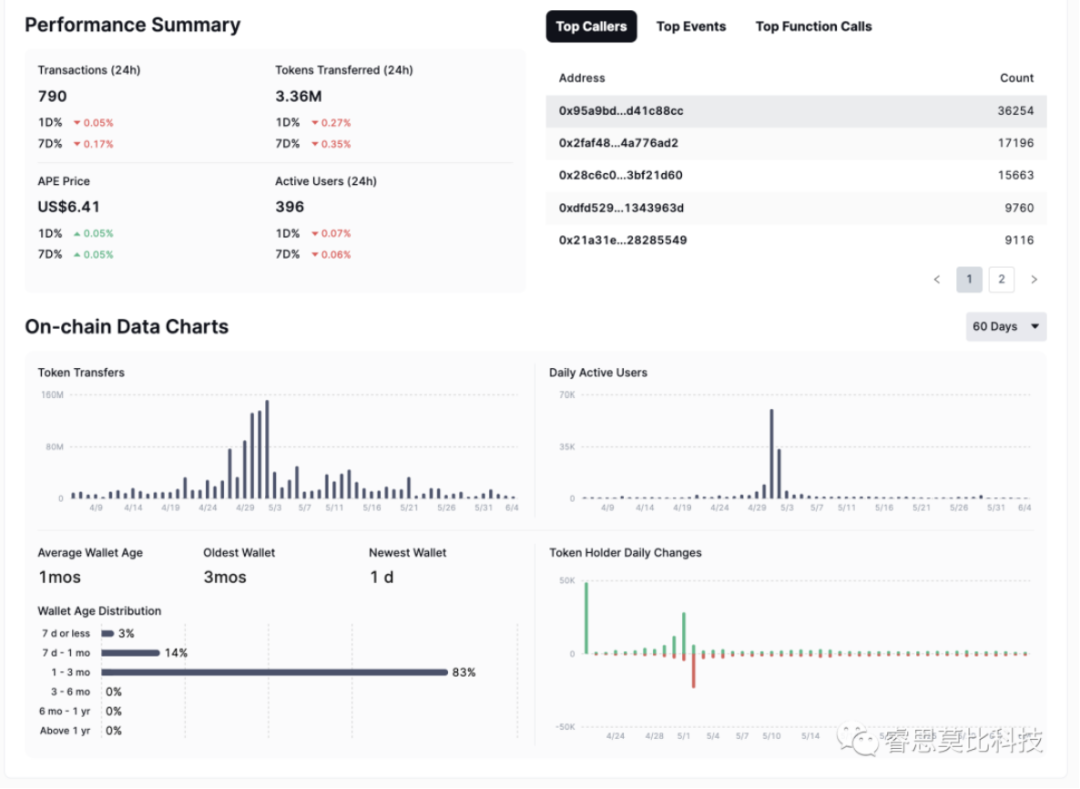
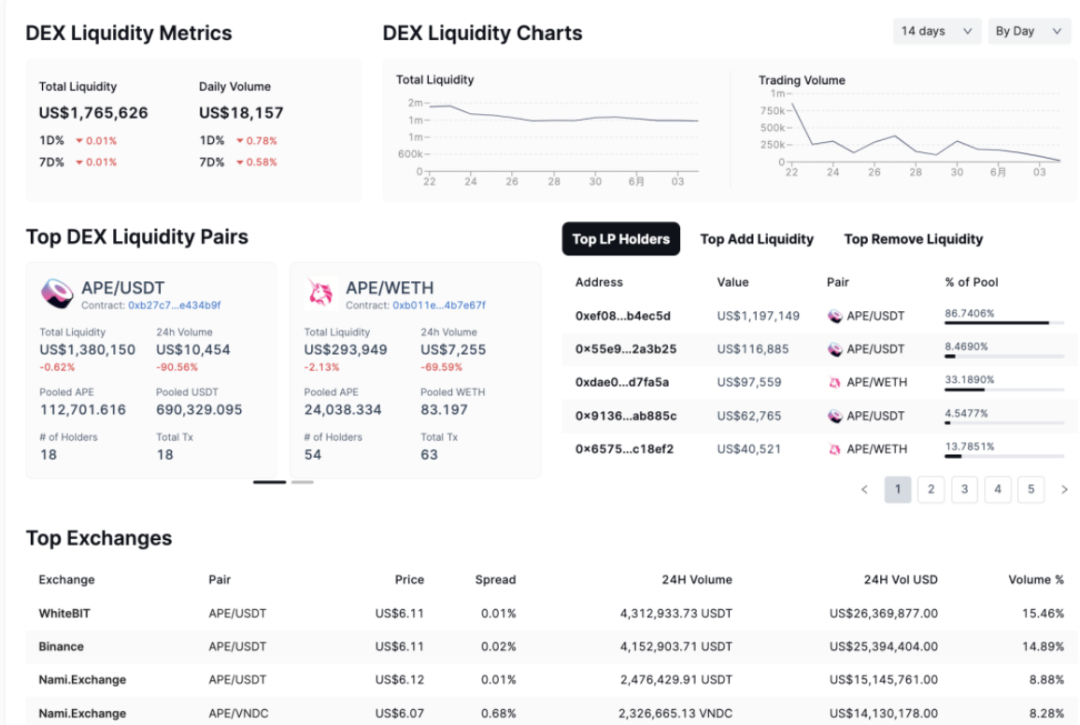
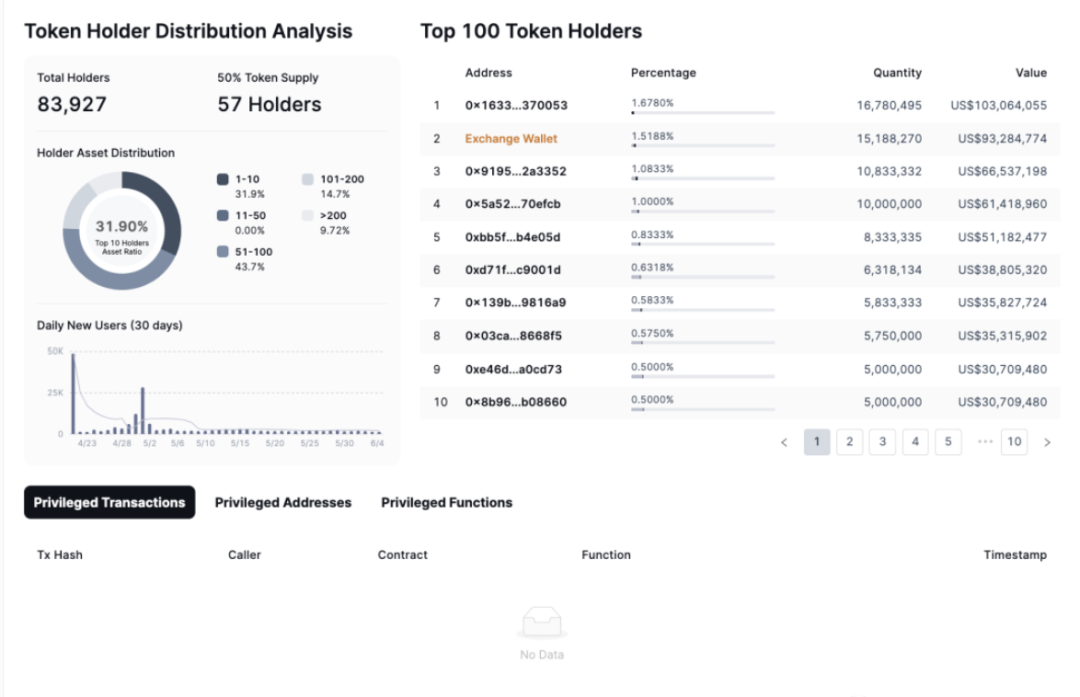
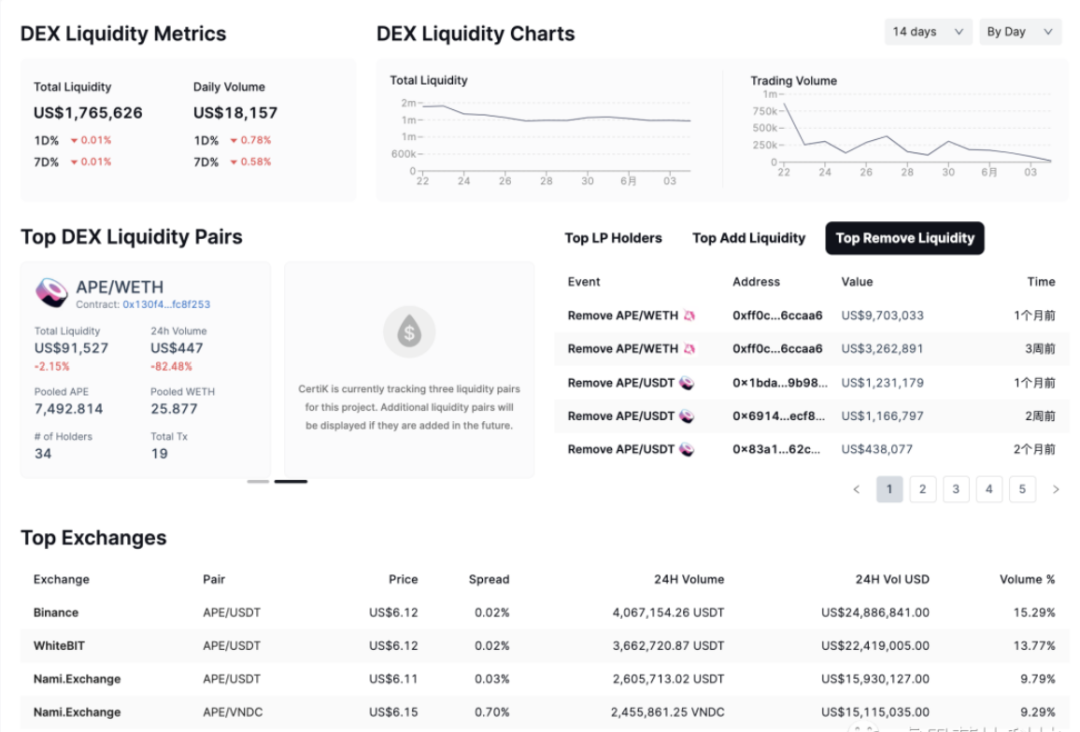
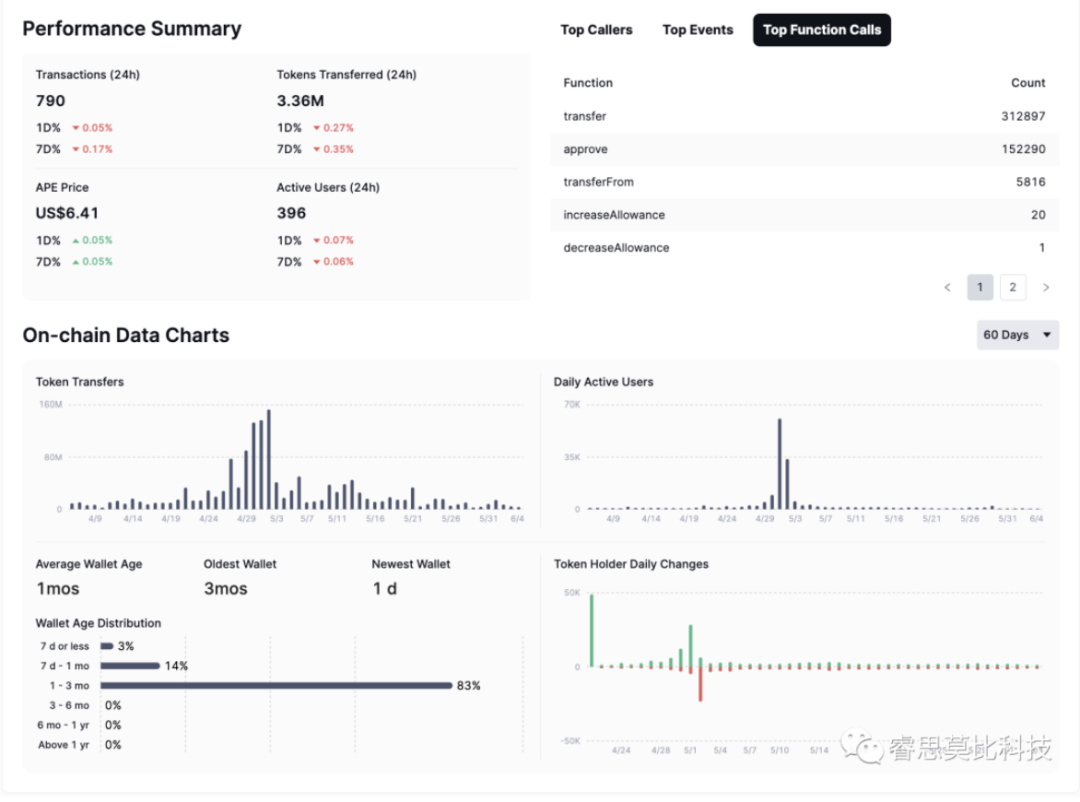
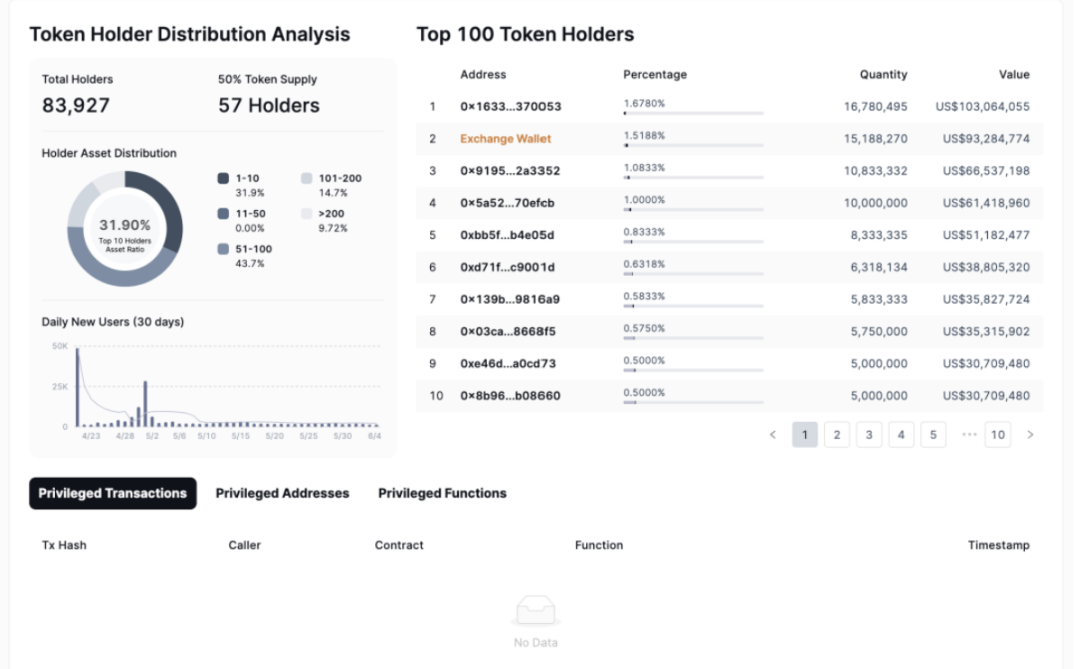
为智能合约提供链上安全监控和数据洞察力。Skynet 使用由 CertiK 安全研究团队构建的行业领先技术,积极监控和显示智能合约的链上洞察力。使用自动扫描技术为用户提供链上交易实时防护,可在 112 秒内发现 bug,预防恶意攻击。
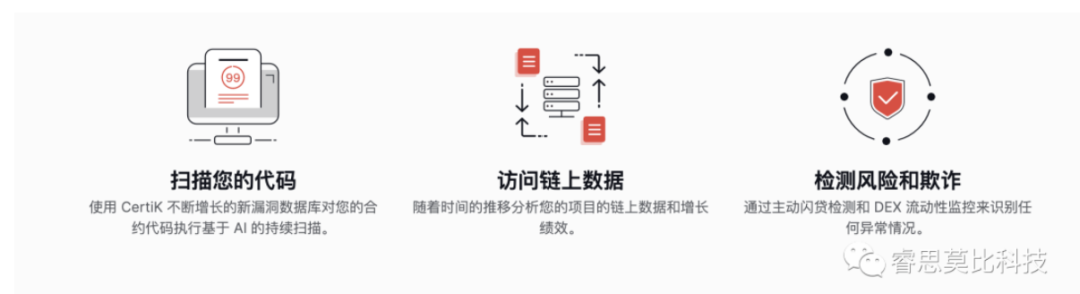
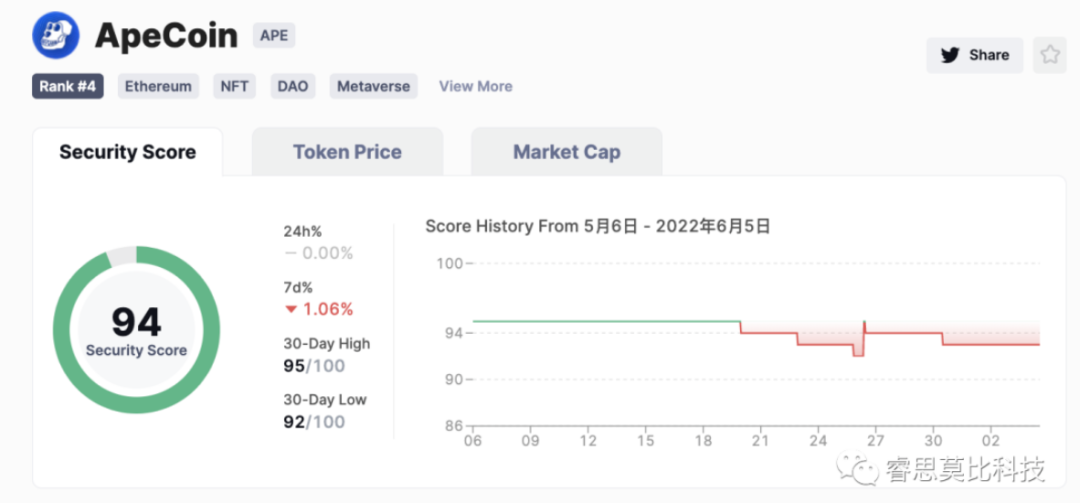
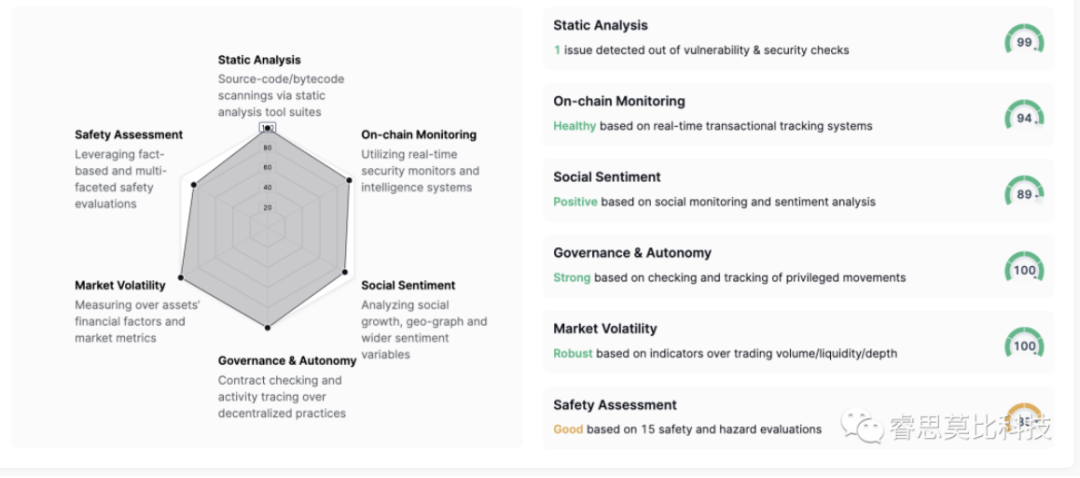
• 链上数据分析 - 随着时间的推移监控和显示项目的链上活动和性能。
• DEX 流动性监控 - 跟踪项目的 DEX 流动性健康状况,以检测可疑活动或突然变化
• 代币持有者分布分析
iii.智能钱包追踪和可视化工具(Skytrace)

【免责声明】市场有风险,投资需谨慎。本文不构成投资建议,用户应考虑本文中的任何意见、观点或结论是否符合其特定状况。据此投资,责任自负。
来源链接