Daily Hunting of The SNARK (01/12/23)
Daily Hunting of The
SNARK
✦
现在注册有机会抢先体验 ConsenSys zkEVMhttps://www.infura.io/resources/network/consensys-zkevm-beta-signuphttps://www.notamonadtutorial.com/verifiable-encryption-using-zero-knowledge-proofs/探索 zkEVM 背后的技术发展:从多项式承诺到硬件加速https://salazarslytherin.substack.com/p/exploring-the-technological-developments?r=1igt8z
我们最近宣布了 @RNS_global 已与 zkSync 集成以进行链上 KYC。似乎我们并不是世界上第一个主权背书的数字 ID 的唯一粉丝,@VitalikButerin 已经加入了 https://rns.id/ 家族。Last week in StarkNet 来啦! https://newsletter.dappland.com/p/last-week-in-starknet-1 这是我们试图总结每周 StarkNet 生态中的关键事件的新闻周刊,涵盖 dapp 更新、需要注意的事件、开发人员资源和指南等等!12 月 21 日,Lurk Lab 的 @EMdeMorais 在 @MantaNetwork 的第一届 OpenZL 会议上发表了演讲。 https://www.youtube.com/watch?v=XQFNKTgwtAA&list=PLlcfbEGVTa-gfVw5oz6a3BxAaUvstvxzf&index=6Circom 开发的 Remix:zkrepl.devhttps://www.youtube.com/watch?v=WWIvEmqEwVc最好的部分是,当你将鼠标悬停在变量上时,它会显示 witness 文件中的值你在合并前挖 ETH 吗,还是现在在挖 @AleoHQ?我们的技术为运行 Aleo 提供了最便宜和最好的性能。我们的矿池合作伙伴的算力正在爆炸式增长。专为 GPU 矿工设计;双核 CPU 够用;独奏模式启用:https://medium.com/nethermind-eth/a-first-look-at-cairo-1-0-a-safer-stronger-simpler-provable-programming-language-892ce4c07b38发表了一篇关于构建 zkApp 权益池的文章。使用 zkApps,奖励仅通过一个有效的零知识证明的方式从池中发送 :https://hackmd.io/@garethtdavies/BJH3xMpFs我创建了一个库,它使用参考仪式定序器实现生成测试向量。这对于任何写 KZG 仪式客户端的人来说应该是有用的,方便在开发网 / 主网中测试之前验证它是否正常工作。https://github.com/jsign/kzg-ceremony-test-vectors
https://hackmd.io/wIh3FgXhSK2WqyKx2sbfDAhttps://learn.0xparc.org/materials/circom/additional-learning-resources/r1cs%20explainer/
ZKP 将像 TLS 一样改变互联网
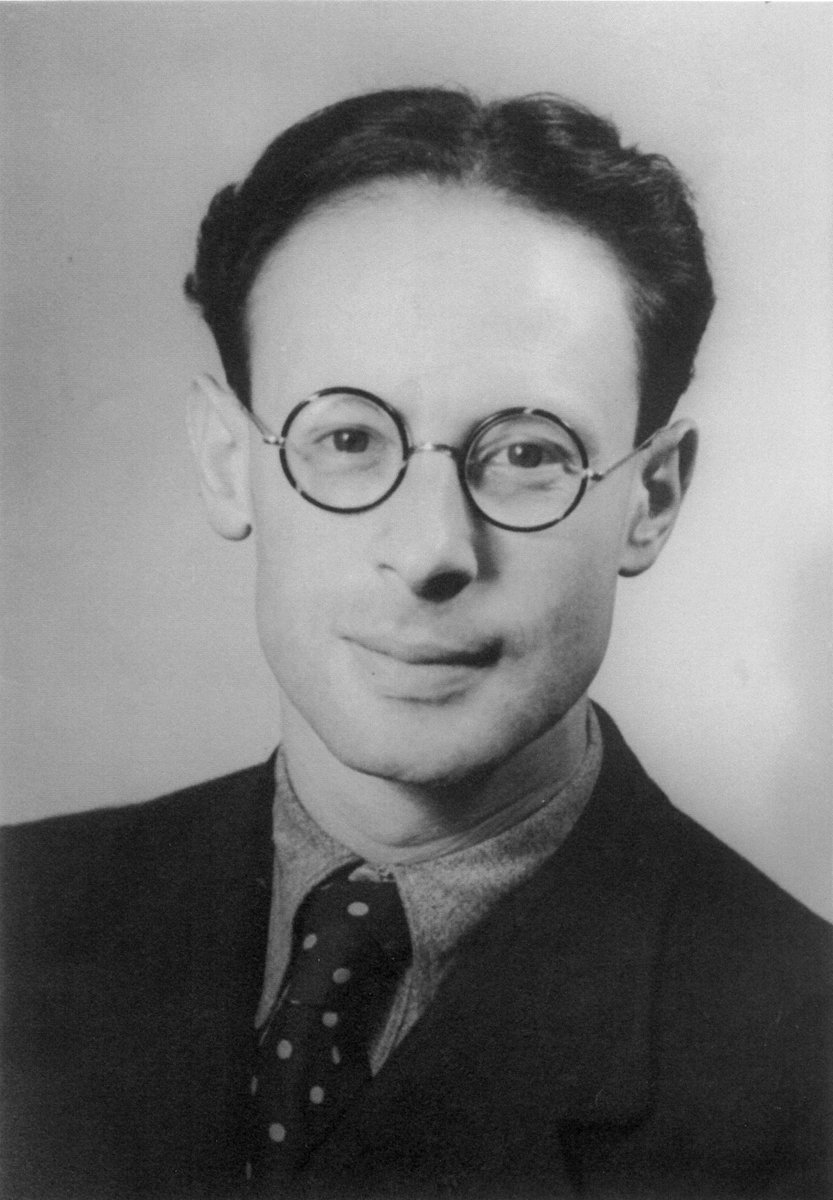
猫作为熵发生器 https://proofof.cat/Proof-of-Cat 是一种为密码系统生成随机性的新方法,它利用家养猫科动物(也称为猫)固有的不可预测性和熵。交易模拟器 Fire 更新:可读合约名,ETH 签名警告,Blur 签名https://www.joinfire.xyz/https://twitter.com/_joinfire/status/1613278730939498496这是我们的 Aleo 挖矿图形仪表板工具(改进版)https://ingo-aleo-dashboard.herokuapp.comhttps://eda.hashnode.dev/modular-blockchains-getting-started-with-fuel如果觉得我关于算法博弈论的视频 / 笔记 / 书籍过于高深或过于理论化的人可能会想看看我更具应用性和可访问性的课程“计算机科学激励”👇http://timroughgarden.org/f16/f16.htmltimroughgarden.org/f18/l/l3.pdftimroughgarden.org/f18/l/l5.pdfhttps://twitter.com/Tim_Roughgarden/status/1404895288289107977https://alinush.github.io/2022/12/31/pairings-or-bilinear-maps.html你有没有听说过这些带有“配对”或“双线性映射”的花哨的椭圆曲线?你是否知道 *S*NARKs 没有它们是不可能的?或者坐牢可以有利于伟大的数学成果的产出?如果是这样,这篇博文是为你而写的。它涵盖(6)你在实现基于配对的密码系统时,作为实践者应该知道的东西。我首先介绍配对的三个关键属性:双线性、非退化性和高效性。接下来是历史课时间!André Weil(如上图)在狱中设计了可计算的配对。Victor Miller 让他们更高效。Menezes、Vanstone 和 Okamoto 使用它们进行密码分析。最后,Antoine Joux 使用它们构建高效的密码系统 => 基于配对的密码学!
(1)Alice、Bob 和 Carl 如何在一轮中就密钥达成一致,(3)如何直接用电子邮件地址加密,而不是这些烦人、繁琐的公钥。最后,对于那些实现密码学的人,我将解释配对友好群的性能特征以及一些可用于优化实现的技巧和权衡。哈哈,我打赌第一个回复就是这个。是的,我们将 *S*NARKs 中的 *succinct* 定义为亚线性的,而不是 O(1),不是这样的吗?我认为多项式对数是非常简洁的,没必要到常数。我也不认为我们确定知道实现常数大小从根本上是需要配对的。是的,这是术语 / 定义的问题。事实上,我们还不知道是否需要配对!我很高兴你发表了这个评论,因为现在我有一些例子,有人说简洁是 <= O(1)(你),而且简洁是 <= O(sqrt(N))(Justin Thaler),所以这里有一个完整的光谱!对于这次讨论,我认为我们需要说一说并且要精确点。配对是 O(1) 个群元素的唯一方法,而每个群元素是 O(max(logn,lambda)) 比特的, lambda 是安全参数,n 是电路大小,或者如果 lambda=常数 则为 O(logn) . 因此,你需要将 snarks 定义为严格对数而不是多项式对数的证明大小,以说明配对是必要的,从理论的角度来看这可能是临时的(作为一个配对的大粉丝)是的,我同意。为什么说每个群元素是 O(\max(\log{n}, \lambda)) 比特而不是 O(\lambda) 比特呢?你是否考虑了所有具有 O(1) 证明大小(以群元素计)的 SNARK 中来自发布 powers of tau 公共参数的安全性降低?https://ethresear.ch/t/s-pets-sustainable-practically-indistinguishable-privacy-enhanced-transactions/14565一个关于隐私增强技术的可持续性以及我们如何确保它今天在以太坊和支持 ECDSA 或 Schnorr 的任何其他区块链上可以使用的线程🧵👇现有的隐私解决方案留下痕迹,使它们成为禁令和审查的明确目标,结果损害了可替代性,例如 将被禁止协议中使用的代币列入黑名单。这样的先例是危险的,我们得想想办法了!去年夏天,我和 @elizabethereum 试图做出一些改变,并提出了使用 MPC 在共享 EOA 中混币的 Offchain 混币器设计。它具有强使用可抵赖性和良好的审查抵抗力,但它的安全性太昂贵了。快进到 8 月,以太坊生态的隐私和可替代性遭到毁灭性攻击。OFAC 列入黑名单的“实体”包括运行混币器功能的智能合约的地址以及与之交互的人。很快这一点就变得明显:只有在增强隐私的交易与常规交易没有区别的情况下,才能实现公链背景下真正可持续的隐私。“隐私爱公司”,但“可持续的隐私必须融入其中”。现在,想象一下对隐私交易签名,它不会透露你的身份,同时与链上的任何其他常规交易没有区别,这将从根本上更加抗审查和真正的可持续。此外,任何分析链的人都必须处理任何交易都可以隐蔽地将代币发送到完全无关的地址的可能性。因此,即使没有协调一致的行为变化,所有用户的整体隐私也会得到改善。听起来很棒,不是吗?这种隐蔽隐私交易的想法实际上并不是什么新鲜事:这是 Greg Maxwell 在 2013 年提出的 CoinSwap 协议的核心目标,最近由 @chris_belcher_ 重新审视。事后看来,CoinSwap 是一种无需链接链上的输入和实际输出即可将一个代币换成另一个代币的非托管方式。有了足够多的用户,它可以成为在现有区块链之上运行的强大隐私覆盖层。包括以太坊!线程的其余部分是关于 S𝛑PETs 的 - 一种新的密码协议,允许在支持 ECDSA 或 Schnorr 的任何公链上部署隐蔽的隐私增强交易。将是非常技术性的,但我尝试以一种有趣的方式解释 :D最初的 CoinSwap 想法是使用 2-2 多签来建立一个共享地址,在将代币发送到新地址之前将其存入该地址。使用智能合约在这不是一种选择,因为本质上更容易区分涉及合约调用的交易。相反是使用两方计算共同生成有效的 ECDSA 签名。但它不是像 Lindell'17 那样的常规 2P-ECDSA,而是一种用适配器签名扩展的专门方案,以确保公平性和原子性。CoinSwap 可以被视为单链原子交换,并且与其他此类协议类似,它必须处理退款路径,以应对某些参与方在最终确定前离线的情况。这里的标准解决方案是哈希时间锁合约 (HTLC),但它同样不是我们的选择......我们可以使用可验证定时承诺 (VTC) 来模拟 HTLC,这是另一种密码学方案,可以在一定时间内隐藏见证,并包含零知识证明以达到可验证性。②. 像 Drand 这样的分布式时间锁系统,我最近在我的 zk-timelock 项目中验证了它。基于 Drand 的方法更加精确,对我来说尤其着迷,因为它解锁了非常酷的东西:例如。可以强制延迟取款,类似于 Tornado Cash 允许稍后取款以避免时间关联并进一步改善隐私的方式。简单的 CoinSwap 交易的成本是普通转账的两倍(42000 gas)。3 次多笔交易 + 3 跳将提供 378000 gas 的非常强的隐私性,这与从 TC 取款差不多。用户可以选择适合他们的成本 / 隐私比率。在以太坊上进行隐私增强交易的明显好处是隐藏谁以及何时进入和离开某些 dApp,我称之为隐私增强出入金。但我们更进了一步,也将相同的技术应用于智能合约调用!使用两方计算,我们可以签名任何交易,例如一个 coinswap 交易可以将 ETH 转给 Bob,而另一个调用 Alice 选择的 dApp。这可以是:在 DEX 上交换代币、购买 / 铸造 NFT、交换 ERC-20 代币等。最后,我想强调的是,S𝛑PET 的隐私仍然在很大程度上取决于整体匿名集的大小,因此使用它的用户越多,我们每个人获得的隐私就越好。那么,“我们”可以让它发挥作用吗?https://github.com/timoth-y/spy-pets"ZPrize 移动设备上的 MSM 奖"的获奖者最近在执行快速 MSM 方面取得的进展不仅在提高实用密码学原语本身的性能方面令人印象深刻,这是一个经常被学术研究忽视的话题,而且还有很大的帮 有可能直接使广泛的生产 zkSNARK 应用受益!我们已经看到许多最近的 SNARK 方案,如 Nova 和 HyperPLONK,它们完全消除了 FFT 的其他性能瓶颈,并将 MSM 置于优化证明时间的关键路径上。因此,这项工作将直接反映在这些方案的用户基准性能测试中,其中包括 zkVM 项目和 VDF 证明研究。我们期待看到本次竞赛的结果上游到 arkworks、bellman 和 Nova 等库中。
本文由 zCloak Network 密码学研究员
zCloak Network 是基于零知识证明技术的隐私计算服务平台,使用 zk-STARK 虚拟机为通用计算进行零知识证明的生成与验证。基于独创的自主权数据和自证明计算技术,可以让用户在无需对外发送数据的情况下,实现对数据的分析和计算。项目采用“零知识证明即服务”的商业模式,打造一站式的多链隐私计算基础设施。zCloak 的首个产品 zkID.app 是一个链上数字身份与数据隐私保护解决方案。无论是企业、个人还是 IoT 设备,都可以借由 zkID 获得符合 W3C 国际标准的数字身份,并完成相关数字凭证的制备、公证、传递和验证等相关工作,整个过程由符合工业标准的密码技术保障其安全可靠。
【免责声明】市场有风险,投资需谨慎。本文不构成投资建议,用户应考虑本文中的任何意见、观点或结论是否符合其特定状况。据此投资,责任自负。
来源链接