Wintermute 连续因人为失误遭黑客攻击,保护个人资产要注意哪些?


自 DeFi 和 NFT 等链上产品成为主流后,用户资产开始逐步从中心化存款渠道流到去中心化存款的钱包、跨链桥、借贷产品等。此后,链上频频发生项目和用户资产被盗的事件。也因此社区常常调侃区块链是黑客的提款机。
这其中有许多起是因为代码层面的漏洞,也有许多是因为人为因素。如 9 月 20 日加密做市商 Wintermute 被盗 1.6 亿美元。

想省 Gas 却因人为失误被盗 1.6 亿美元
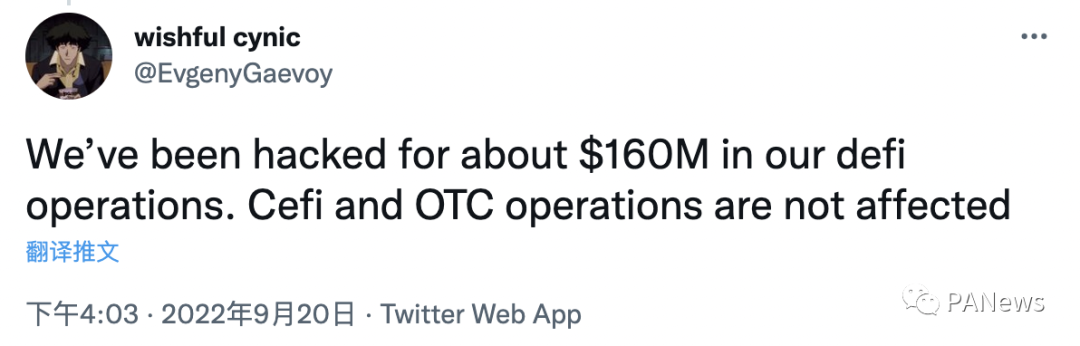
被盗后其创始人 Evgeny Gaevoy 发布推文称目前 CeFi 和 OTC 业务不受影响,其偿付能力是剩余股本的两倍,如果用户与 Wintermute 有 MM 协议,用户的资金是安全的。在被黑客入侵的 90 项资产中,只有两项的名义价值超过 100 万美元,因此不太可能出现大规模抛售,在尽快与受影响的团队沟通。
被盗一小时后,区块链安全公司 Salus Security 发推称找到了黑客的地址:0x74b28c2eae8679e3ccc3a94d5d0de83ccb84705。该地址资金来源为 Tornado.Cash 和在 FTX 和 Poloniex 大量提币的 Metamask 独立钱包。并与疑似 Wintermute 用户地址 0x2b3407c6091ada288d7ce902e5c3982fd8756881 相关。且与币安官方合约也有流出操作:0x4fabb145d64652a948d72533023f6e7a623c7c53。
根据 PeckShieldAlert 信息,Wintermute 被盗取的 1.6 亿美元中大约 73% 是稳定币,8% 是 WBTC,6% 是 ETH,并且攻击者将 1.14 亿美元存到 CRV 中做 LP,是当前 3CRV 的第三大持有者。
慢雾也同时分析出其被盗原因可能是 Wintermute 被盗的 EOA 钱包是使用 Profanity 来创建的靓号钱包(开头 0x0000000)。
9 月 21 日早上,Evgeny Gaevoy 在推特上公布被盗事件进展,称 Wintermute 确实曾于 6 月份使用 Profanity 和一个内部工具来创建钱包地址。这样做的原因是优化手续费,而不是为了创建靓号。并称在上周得知 Profanity 存在漏洞后,Wintermute 加速弃用旧密钥,但由于内部(人为)错误,调用了错误的函数,因此 Wintermute 没有删除受感染地址的签名和执行操作。
关于被盗资金追回方法,Gaevoy 称如果所有资金都被归还,Wintermute 将向黑客发放 10% 的赏金,价值 1600 万美元。
关于 Wintermute 后续运营,Gaevoy 表示黑客攻击与 Wintermute 用于链上 DeFi 交易操作的以太坊保险库有关,虽然此漏洞由内部人为错误造成,但 Wintermute 不会解雇任何员工、改变任何策略、筹集额外资金或停止其 DeFi 运营。
但根据链上数据显示,Wintermute 对几个交易对手的 DeFi 债务超过 2 亿美元。其中,最大的债务涉及 TrueFi 发行的 9200 万美元的 USDT 贷款,该贷款将于 10 月 15 日到期。此外,还包括对 Maple Finance 的 7500 万美元债务和对 Clearpool 的 2240 万美元债务。
如果此次被盗资金无法及时偿还,Wintermute 或有将是下一个陷入债务危机的加密公司风险。

Wintermute 曾因人为因素被盗 2000 万 OP
其实,Wintermute 已经不止是第一次因为人为因素被盗。早在 2022 年 6 月 9 日受邀为 Optimism 代币 OP 提供流动性服务时,也是因为人为因素被盗 2000 万枚 OP 代币。
6 月 9 日,Optimism 官方发文称 Optimism 基金会分配给加密货币做市商 Wintermute 的 2000 万枚 OP 代币被盗。根据 Optimism 官方信息,为了准备 OP 代币的推出,Optimism 基金会邀请 Wintermute 提供流动性供应服务,以促进获得 OP 的用户参与集体治理的更顺畅的体验。因此基金会的“合作伙伴基金”向 Wintermute 分配了 2000 万枚 OP 代币的临时赠款。Wintermute 提供了一个地址来接收借来的代币。Optimism 基金会发送了两个单独的测试交易,并在 Wintermute 对每个交易进行确认后,发送了其余的交易。
不幸的是,他们提供的地址是以太坊链上的多重签名的地址,而该地址尚未部署到 Optimism 链上。因为控制主网多签并不能保证控制其他 EVM 兼容链(与普通钱包不同),所以导致 Wintermute 后来发现他们无法访问这些代币,
随后 Wintermute 开始恢复操作,目标是将 L1 多重签名合约部署到 L2 上的同一地址,然而攻击者在 Wintermute 恢复操作完成之前将多重签名部署到具有不同初始化参数的 L2 并控制了 2000 万枚 OP 代币。该地址已售出 100 万枚代币,其余的 1900 万枚代币也可能随时被售出。
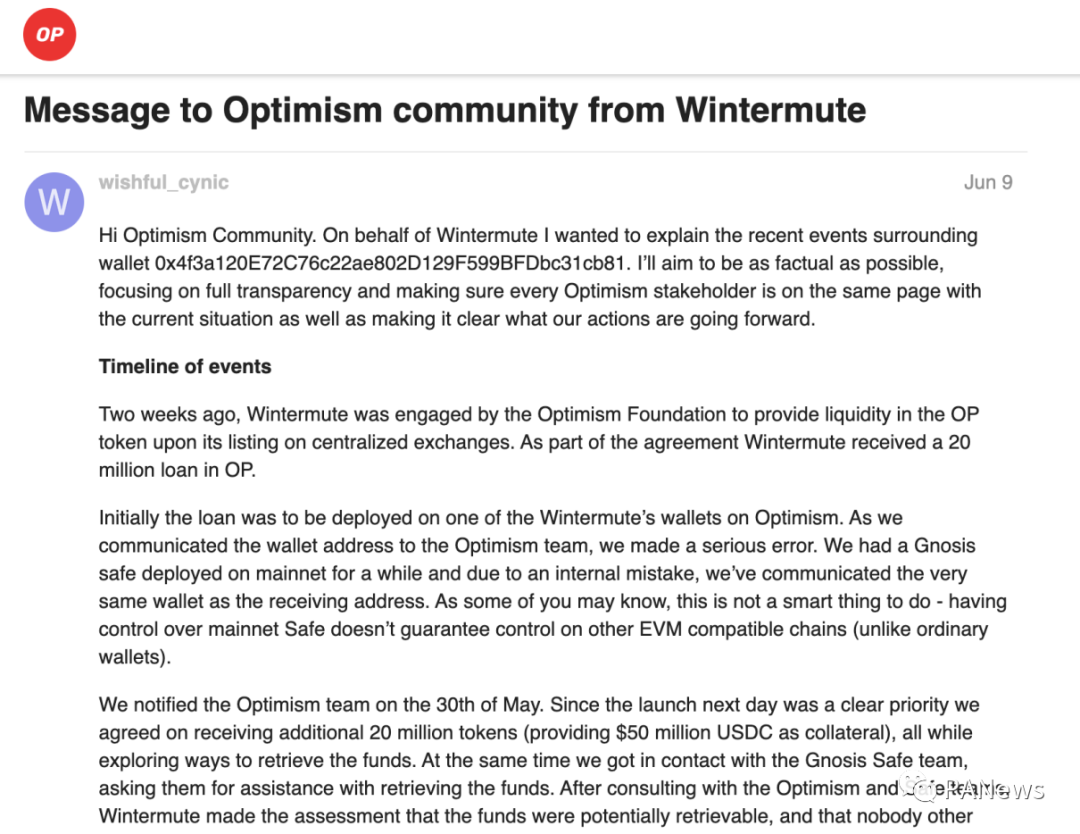
所幸黑客于 6 月 10 日退回 2000 万枚 OP 中的 1700 万枚 OP 代币,Wintermute 承诺向 Optimism 基金会偿还剩余 200 万枚 OP。
如何规避资产被盗风险
机构频频因为人为因素造成巨额资产损失,那么作为个人我们需要如何规避?
1.不使用除原生加密钱包外的第三方工具创建钱包
第三方创建钱包的工具可以零成本监控用户记录,低成本作恶,因此风险极大,用户应避免使用第三方工具创建钱包。
DEX 聚合器 1inch network 曾于 9 月 15 日在官方博客发布安全报告,说明使用以太坊靓号工具 Profanity 创建的某些以太坊地址可能存在安全漏洞,容易被黑客攻击盗取资产。这个漏洞可能让黑客在过去几年里从 Profanity 用户的钱包中盗走了数千万美元。
根据 1inch 的说法,这些基于 Profanity 地址的私钥可以使用暴力攻击来计算破解,它建议使用 Profanity 生成地址的用户将他们的资产转移到新的钱包中。在 GitHub 上名为“johguse”的 Profanity 工具的匿名开发者意识到安全问题是真实存在的,并称 Profanity 的开发工作在几年前就已经停止,警告用户不要使用 Profanity。
2.主钱包使用多重签名的必要性
在 Wintermute 此次被盗事件中被人问及为何不使用多重签名时,Gaevoy 表示多重签名解决方案不适用于高速交易方式。但对大多数用户来说,极少有高速交易的需求,因此对主要使用或者存放资产多的钱包进行多重签名有益无害,可以最大可能的规避人为因素造成资产损失。
3.切莫复制粘贴保存私钥
因为私钥的长度和无规律性,复制粘贴保存私钥的方式极具诱惑,而我们的手机和电脑等设备上有许多的第三方应用或者插件具有偷看粘贴板的权限,同时使用的无线网络也无法保证其私密性,因此复制粘贴保存私钥的过程风险极大。
可能有用户以此方式保存私钥后资产一直安全便存有侥幸心理,实际有案例表明复制粘贴私钥的过程中私钥已被黑客盗取,只是钱包内资产数额较小,黑客在等待更多资产存入后实施盗窃。
4.链上操作时检查正在授权的合约和资产
如果你使用的某款产品前端被黑(如 AAVE 前不久前端被攻击),或者你进入钓鱼网站,便极有可能在使用产品的过程中将资产转移权限授权给恶意合约,从而导致资产损失。
因此在授权时非常有必要仔细检查核实网站域名和 Etherscan 上的合约是否为官方合约。
5.检查授权的资产数额并撤销不必要的授权
大多数链上产品都会要求对代币进行无限制授权,而且许多官方产品如 Uniswap、AAVE 等不回滥用授权,因此作为用户为了省心省 Gas 也是无限制授权。
但此时存在一个问题:如果授权的合约将来落入恶意者手中,它便可以从你的钱包中拿走所有授权的代币。因此不可图一时之方便就掉以轻心,在发送交易之前须编辑授权限额——此次使用多少数额资产便授权多少。
同时,如果你某款产品只是临时使用以下,后期极有可能不再使用,无论其合约是否安全,使用完后应立即撤销其访问你资产的授权。
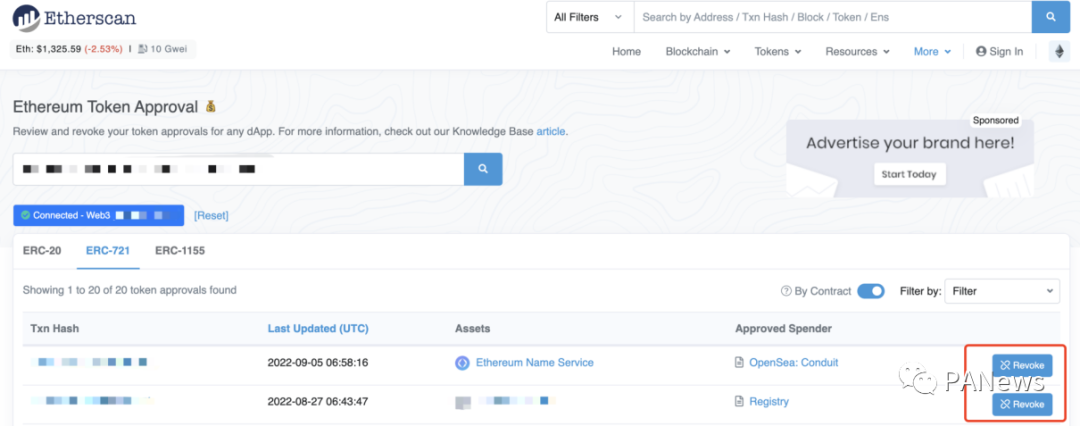
撤销授权链接(每条链官方区块浏览器都有撤销授权的入口):https://etherscan.io/tokenapprovalchecker
安全无小事,尤其是区块链上资产被盗后难以追踪,而且多项事实表明其也不受法律保护,因此作为个人应在链上操作时尽最大可能避免资产损失。


点个【 在看 】,你最好看
【免责声明】市场有风险,投资需谨慎。本文不构成投资建议,用户应考虑本文中的任何意见、观点或结论是否符合其特定状况。据此投资,责任自负。
来源链接