IC 原生身份系统带来的 Web3 身份新范式

文章来自于|DFINITY 基金会
投稿、转载请联系|D Plus 小助手
“在当前的互联网和区块链中,一个账户 or 地址能够代表一个人吗?”
其实从互联网诞生之处,一开始的数字认证便是中心化开始的,比如 ICANN 管理的域名与 IP 地址分配,以及 PKI(Public Key Infrastructure)系统中的 CA(Certificate Authority)证书机构管理的数字证书。
在随后发展中,不同的中心化网站(比如淘宝、知乎、豆瓣等等)慢慢都开始构建自己的身份系统,所以每当你想要使用一个新应用时,都需要重新注册一个账户。而不同网站自己用的身份系统(及账户对应的数据)之间是不互通的。
为了解决这个问题,不同的网站自己联合起来推出了联盟身份(这个概念是首先由微软在 1999 年提出的)。在联盟身份体系下,用户的在线身份有了一定的可移植性。如今的不少网站注册都可以支持第三方登录,比如微信、QQ、新浪微博等。
在联盟身份提出后,身份系统就开始走向去中心化了。期间也有很多去中心化的标准、方案出现,比如 OpenID。其实就算是一些网站支持的微信、QQ 第三方登录,其用户体验也不是很好,而且往往还是需要你继续厌不其烦的走一遍手机号 + 验证码的注册流程。
但即便是解决了不同系统之间的互通问题,在当前的互联网内卷和垄断的运作模型中,身份和个人数据本质上从来都不属于用户,而是属于构建该身份系统、应用的中心化科技公司,我们更像是一个平台使用者的角色参与其中,而无法进一步享有数据主权。
综上所述,中心化身份主要的问题有两个,一是个人并不是真正意义上拥有自己的主权身份,二是身份无法互通。
在区块链的技术广泛应用后,其去中心化、安全、透明等底层特性为数据自我主权和系统内互通性打开了大门,但随着时间的发展,因区块链账户系统无成本的创建方式,侧面也带来一些潜在的发展壁垒。我们都知道在当前的区块链中,其实一个地址并不能代表一个人,而一个人可以拥有无数个地址,这意味着任何一个人都可以在区块链的世界中拥有无数个虚拟的分身。这导致了在一些特殊的应用场景内,无法快速有效的聚焦价值以及合理分配权力。
另外一点是基于区块链一切透明化的底层特性下,隐私化的需求和应用场景正在被逐渐放大。
01
Web3 身份的全新尝试
在去年的 5 月 10 日,互联网计算机(简称 IC)主网正式上线,在上线当天其背后孵化组织 DFINITY 基金会也推出了与 IC 网络底层密码学技术 Chain Key 对应的原生身份验证框架 Internet Identity(简称 ii)。
ii 使用体验:identity.ic0.app
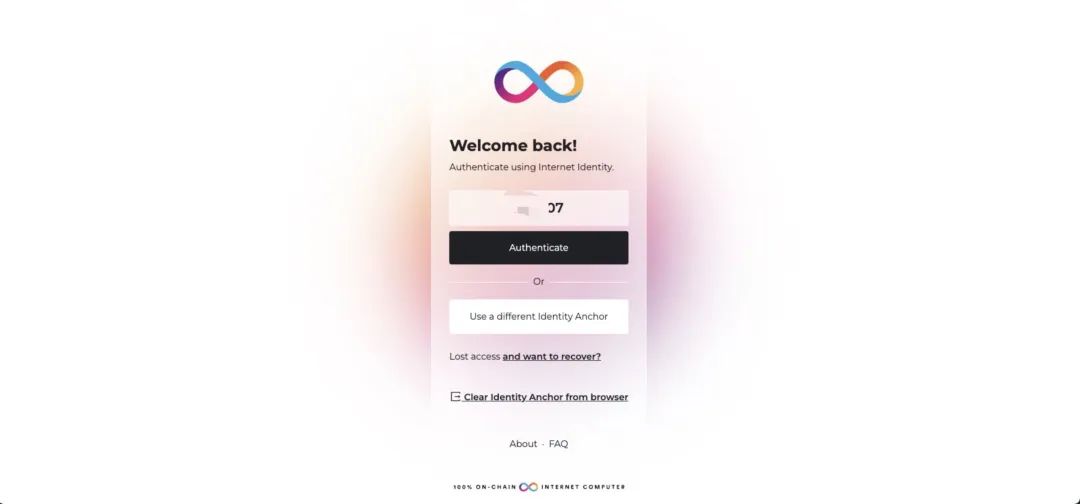
ii 皆在允许用户使用他们个人设备(计算机、手机等)对 IC 上运行的 dApps 以一种安全和匿名方式验证他们的身份。为了实现这一点,ii 身份验证框架结合了 Web 身份验证 (WebAuthn)和 IC 专有密码学技术 Chain Key 来实现。
本质上,IC 使用它掌握的 Chain Key 对每个 anchor 设备内的公钥列表进行签名,当用户在使用 ii 对一个 IC Dapp 进行身份验证时,需要先生成一个称为“anchor”的自增的全局数字号码,并且添加一个由 WebAuthn API 支持的设备身份验证方法(生物识别、Windows Hello)。每个“anchor”支持添加多个设备管理(上限为 8 个),对于每个 anchor 添加的新设备都会生成一对加密密钥(私钥和公钥),公钥存储在互联网计算机区块链上,而私钥与任何控制访问权限的生物特征数据一起被锁定(不可导出)在身份验证本地设备中。
PS:WebAuthn,即 Web Authentication,是一个用于在浏览器上进行认证的 API,W3C 将其表述为 "An API for accessing Public Key Credentials",即“一个用于访问公钥凭证的 API”。WebAuthn 很强大,强大到被认为是 Web 身份认证的未来(当然,也很复杂)。你有想过通过指纹或者面部识别来登录网站吗?WebAuthn 就能在保证安全和隐私的情况下让这样的想法成为现实。
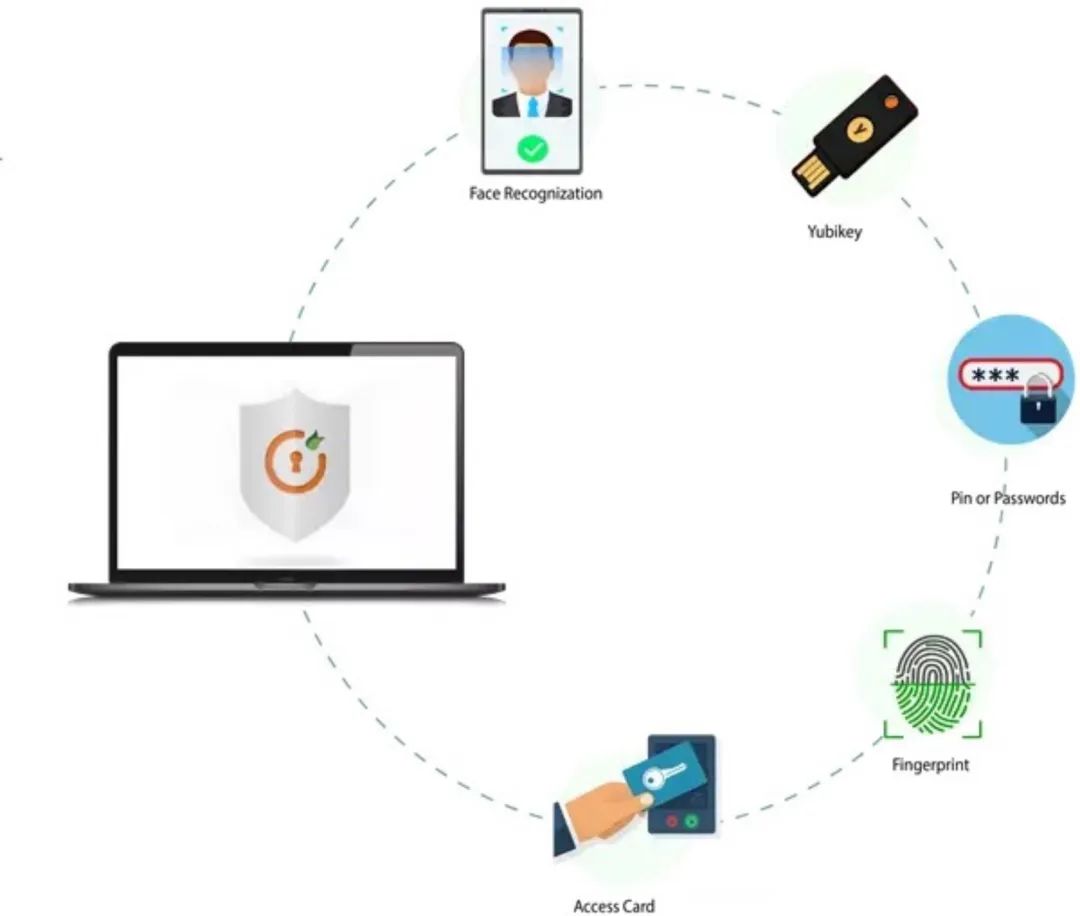
简而言之来说,通过 ii 任何人都可以通过手机和计算机的生物识别系统(指纹 & 面容识别)和 HSM 硬件安全模块来验证他们的身份并登陆 Dapp。而 ii 的核心特性之一是允许保障用户的匿名和隐私,在用户使用 ii 登陆每一个 IC 上的 Dapp 时都会派生出不一样的 Principal 网络标识符,以最大程度保障用户的匿名性和隐私。
在 IC 网络中,如果你要与 Dapp 交互操作,你得先需要有一个 Principal ID(IC 网络中底层标识符),Principal ID 对应着用户在 Dapp 中产生的数据和相应权限。从这个角度看 ii 可能更像是一种全局唯一的原生 DID 身份管理器,在保障隐私前提下,管理这些不同 IC Dapp 中的 Principal 标识符。
此外 ii 目前也提供 3 种备份恢复方式,包括添加新设备、助记词和硬件 Key。
在 ii 在刚推出时其实没有助记词和硬件 Key 备份方式,因为它本身就带有一种默认的备份方式,当你在一个设备上登陆 ii 时,你可以给其他新设备(手机、笔记本)进行授权添加,新设备获得授权后,新设备也可以给下一个新设备进行授权添加,以此类推纵向扩展,最多可添加至 8 个设备,从而形成一个以多设备使用的备份关系图。
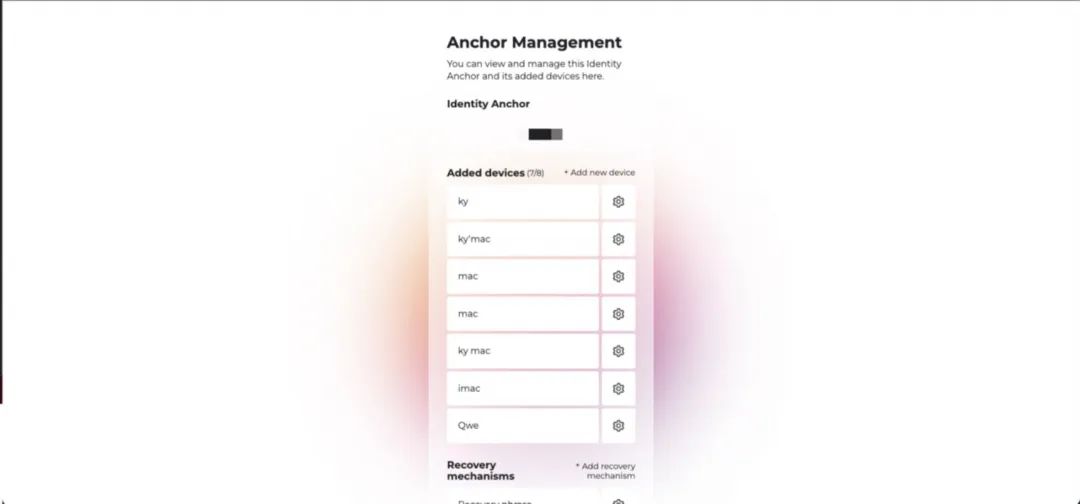
这么设计的好处在于减少了助记词和私钥概念的复杂性,对于从来没有接触过加密圈的人来说也更易于接受,来降低 IC 的准入门槛,任何人只需使用设备上的面容识别和指纹识别就可以随时进入 Web3。
限于文章篇幅,对想了解更多 ii 运作原理的小伙伴可以通过下方 Wiki 链接查阅更多详情:⬇️
https://wiki.internetcomputer.org/wiki/Internet_Identity

每周必看
AMA 回顾
联系我们
 电报
t.me/DFINITY_ZH
 英文推特
twitter.com/D_PlusCommunity
中文推特
twitter.com/D_PlusCN

【免责声明】市场有风险,投资需谨慎。本文不构成投资建议,用户应考虑本文中的任何意见、观点或结论是否符合其特定状况。据此投资,责任自负。
来源链接