Civic 增加验证平台以对抗机器人和骗局;最新报告显示加密货币暴跌期间加密劫持增加了 30%

本文属于老雅痞原创文章,转载规矩不变,给我们打声招呼~
转载请微信联系:huangdiezi,更多 DAO、Web3、NFT、元宇宙资讯
请关注 FastDaily,网站https://allrecode.com/ 点击阅读原文进网站查看更多资讯。
Civic 增加验证平台以对抗机器人和骗局
这套工具旨在通过限制一个账户可以使用的钱包数量,阻止机器人抢先占领 NFT 发布。
Web3 身份和信誉公司 Civic 正在继续打击机器人、诈骗和 Rug Pull,推出了一个新工具 -- 唯一性验证,以及一个名为 Civic.me 的平台。Civic 首席产品官 JP Bedoya 在洛杉矶的 NFT Expoverse 会议上告诉 Decrypt:"唯一性验证是我们为企业提供的产品套件的一部分,该套件被称为 Civic Pass。简而言之,它是一个被发放到消费者钱包的代币,不可转让,也不可直接通过资源管理器看到,然后证明某种形式的验证。"
根据 Civic 的说法,唯一性验证是一项服务,旨在通过限制一个账户可以使用的钱包数量来阻止机器人抢先占领 NFT 发售。每个用户将只能使用一个钱包,目的是防止机器人积累大量的下降。除了唯一性验证,Civic 还推出了 Civic.me,这是一个让用户从区块链上的一个地方管理他们的在线身份、NFTs、钱包地址和声誉的平台。
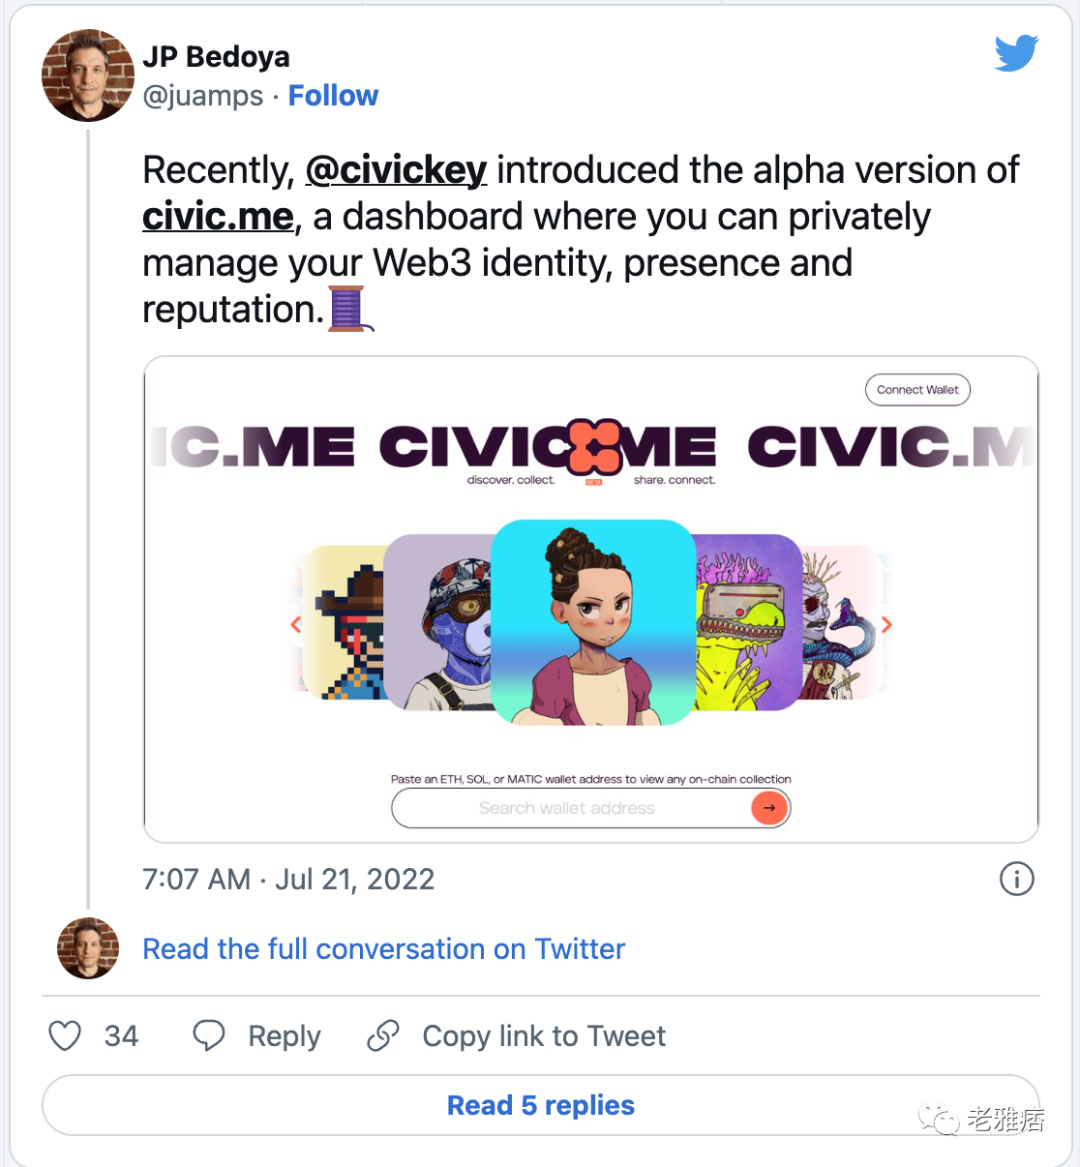
Bedoya 告诉 Decrypt:"这是你能够管理你不断增长的 NFT 收集和所有与你的 Web3 身份、简介和角色有关的东西的地方,我们意识到 NFT 已经成为你在 Web3 上的身份的重要基石。"
总部位于旧金山的 Civic 于 2015 年作为以太坊上的开源身份验证协议推出,它已将在线身份作为 Web3 的重点,提供企业和消费者解决方案。Bedoya 补充说:"我认为,当涉及到 Web3 内的安全和网络安全时,有多个部分需要考虑,如访问和黑客攻击,这只是回到了代码和智能合约的错误和问题,Web3 网络安全的另一个被忽略的部分是学习和识别谁在钱包背后。这就是像 Civic Pass 和发放给钱包的代币可以开始创建那个基础部分的地方,在上面建立知识并创造一个声誉。”
Civic 已经花了很多年时间建立证明一个人真实身份的工具,但道路一直很崎岖,因为证明他们是真实的人并不一定能阻止他们进行诈骗。12 月,Civic 宣布它已经通过其 Civic Pass 验证计划验证了 Big Daddy Ape 俱乐部。当时,该计划要求验证:对项目的 Twitter 的控制,对项目域名的控制,以及项目创始人的身份,包括身份证文件和 3D 面部扫描,但 Big Daddy Ape Clu 仍然被证明是假的。
今年 1 月,骗子完成 Solana 区块链历史上最大的 NFT 拉锯战之一,用 9136 个 SOL(当时约 130 万美元)被潜在的收藏家送去铸造原来不存在的 Big Daddy Ape Club NFT。
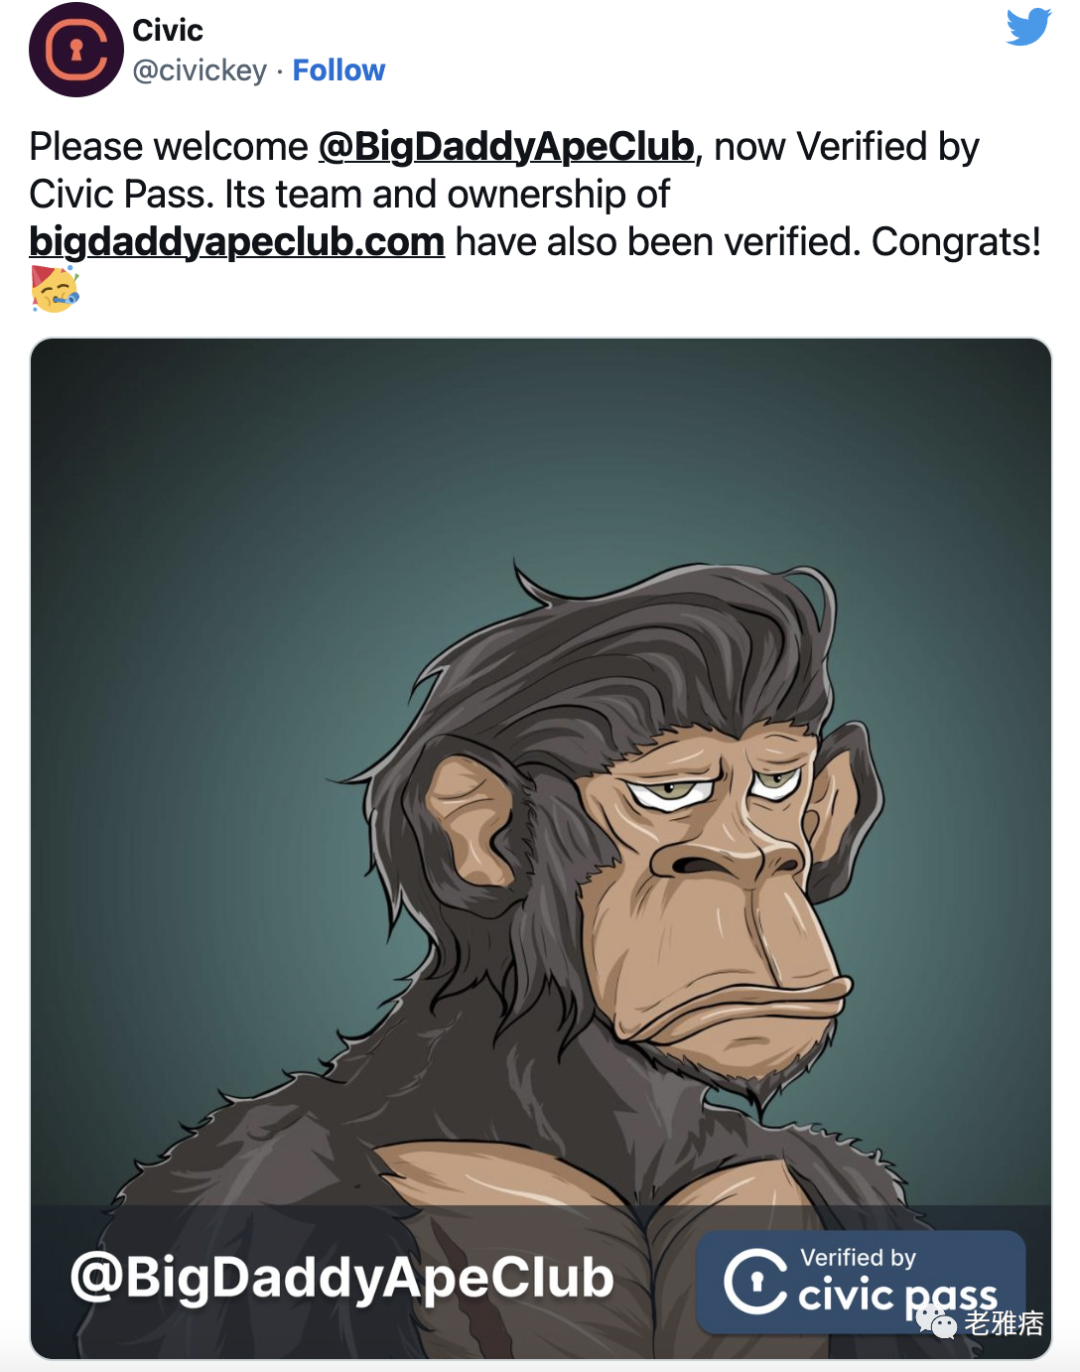
该公司在 2 月份停止了 "公民验证通行证 "项目。尽管如此,Civic 仍然相信,它通过身份验证保护用户免受诈骗和机器人攻击的使命将取得成功。Bedoya 说:"如果你考虑一下 doxxing 的含义,它不一定意味着,'好吧,看看我,这就是我在公众面前的身份',它可以是,'这就是我是谁',但随后有选择地披露我身份的某些部分。"Bedoya 说,围绕一个钱包建立声誉是不够的,它需要某种形式的身份,例如,生物识别,可以验证一个人的身份。
Bedoya 解释说,对于 Civic 来说,这是用视频自拍来完成的,然后将其存储起来进行私人验证,虽然 Civic 提供了工具,但该公司已经设置了障碍,使 Civic 无法获得被存储的信息。他说:"我们建立了一个独特的、去中心化的存储系统,作为用户的你拥有唯一的加密和解密密钥来访问存储在那里的任何一种数据,比如你链接的所有钱包,这将是一个跨链的世界,所以你将在以太坊、Solana、Polygon 上有 NFT,你的名字。从这个角度来看,我们也相信将所有这些部分结合起来,以隐私为中心是很重要的。"
最新报告显示加密货币暴跌期间加密劫持增加了 30%
来源:newsbtc
加密行业充斥着不同的恶意行为者,它们对毫无戒心的用户进行捕食,尤其是加密劫持攻击者。行业中发生了许多针对加密公司和个人投资者的黑客和漏洞利用。
根据数据,从 1 月到 6 月,2022 年的加密诈骗和漏洞利用总额为 1030 万美元。这表明,该行业不谨慎操作是不安全的。
除了利用交易所和网络,网络犯罪分子还通过加密劫持攻击个人。这种有针对性的攻击某人的计算机资源以在未经许可的情况下挖掘加密货币。
在加密劫持中,糟糕的攻击者将通过目标在扩展程序和浏览器中的漏洞恶意软件感染计算机。这种策略似乎不受欢迎,但最近的报告显示,即使在加密市场不景气的情况下,它在 2022 年也增长了 30%。
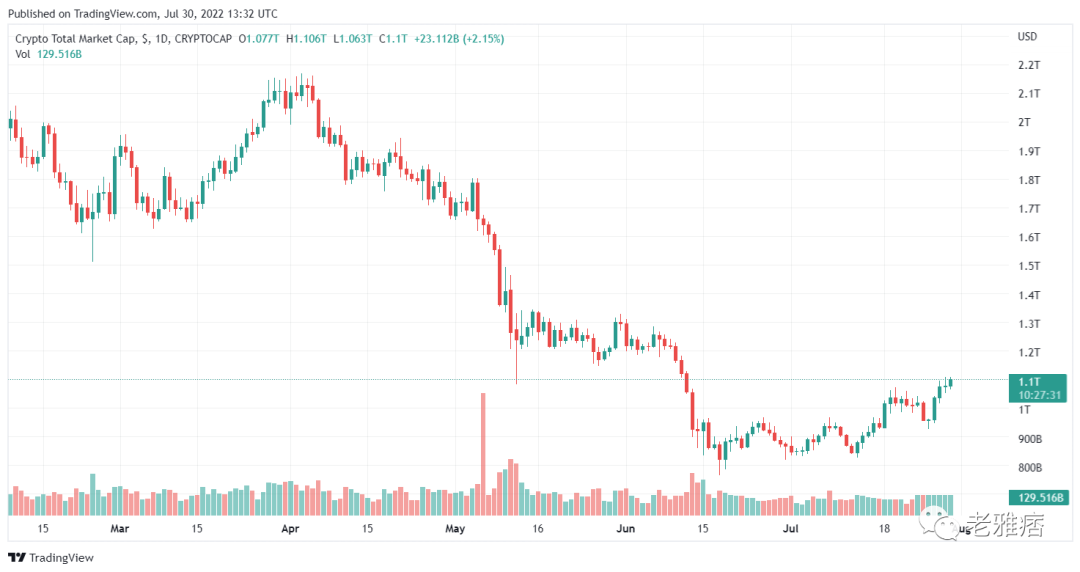
日线图上加密货币市场趋势向上|资料来源:TradingView.com 上的加密总市值
该报告来自 SonicWall 年中网络威胁更新。根据这家网络安全公司的报告,与 2021 年上半年相比,这些漏洞利用的数量增加了 6670 万美元。
增加加密诈骗的因素
根据该公司的报告,导致加密劫持增加的因素之一是 Log4j 漏洞。该漏洞于 2021 年 12 月被发现,影响了 Apache 开源库中基于 Java 的日志记录实用程序。有了这个漏洞,黑客可以快速远程访问系统并攻击他们的目标。
导致这种增长的另一个因素是加密劫持更容易进行。与勒索软件相比,这种攻击方法没有风险,因为受害者必须参与其中才能支付赎金。在加密劫持中,目标永远不会知道网络或计算机受到攻击。
加密劫持和金融部门
从这些数据可以看出,金融业的每个人都处于危险之中。人们更加了解勒索软件攻击,并设计了防止它们或解密其文件的方法。此外,加密劫持在金融领域并不常见。但是现在,犯罪分子已经从其他领域改变了目标。
最近的一份报告显示,金融和零售业正面临这一趋势的风险。金融部门记录了 269% 的增长,而零售业的加密劫持增长了 63%。该图表明,攻击者更多地针对金融部门而不是零售业。
网络安全研究人员声称,在 2022 年第一季度,当加密货币价格成为标准时,cyptojacking 非常严重。加密货币市场崩盘后,这些活动才开始下降。随着该行业的大规模亏损,目标利润暴跌,导致黑客减少了他们的行动。
但从过去的趋势来看,研究人员透露,第三季度的加密劫持量将减少,但到第四季度会增加。


【免责声明】市场有风险,投资需谨慎。本文不构成投资建议,用户应考虑本文中的任何意见、观点或结论是否符合其特定状况。据此投资,责任自负。
来源链接